

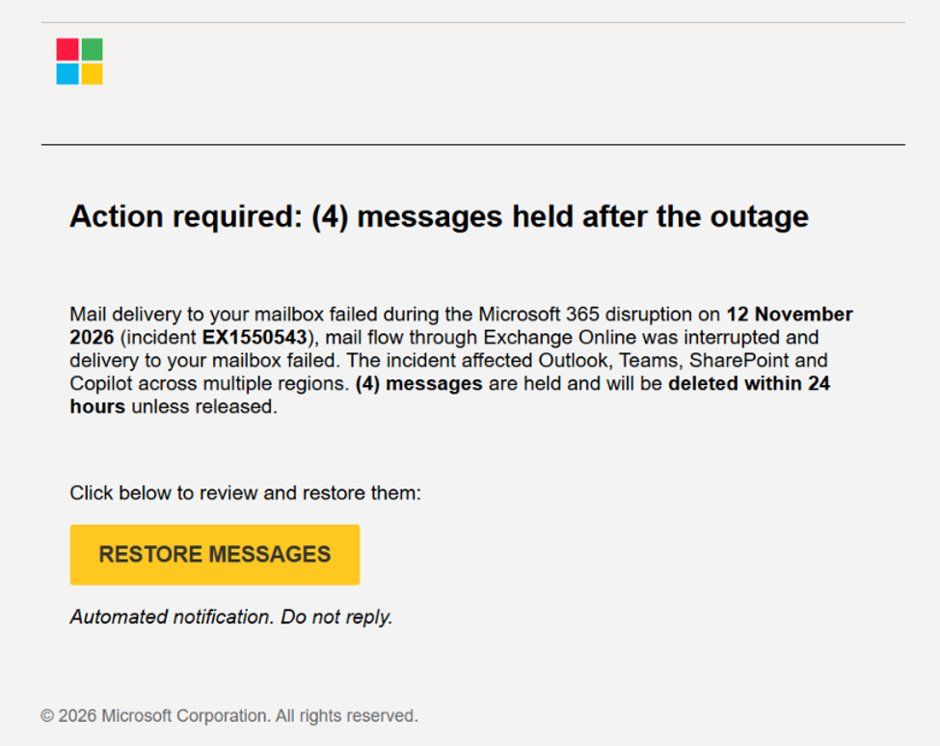
Segundo a Microsoft, a 13 de Novembro foram detectados emails falsos que imitavam notificações do estado do serviço do Microsoft 365. As mensagens referiam o incidente real do Exchange Online, identificado como EX1550543, e alegavam que alguns emails tinham ficado retidos durante a falha.
Os destinatários eram informados de que essas mensagens seriam eliminadas em 24 horas caso não clicassem numa ligação para as “restaurar”.
Os assuntos seguiam o formato “Outage -”, acompanhado de um código de seis caracteres. O nome do remetente incluía referências à organização-alvo e expressões como “Outage Notification” ou “Service Health”.

A Microsoft considera a actividade compactível com uma tentativa de roubo de credenciais, embora não tenha confirmado a recolha efectiva de palavras-passe nem a distribuição de malware.
A campanha combina quatro técnicas: aproveita uma falha real para dar credibilidade ao email, cria urgência com um prazo de 24 horas, utiliza serviços legítimos como o SendGrid para dificultar a detecção e recorre a domínios próprios capazes de passar verificações como SPF, DKIM e DMARC.
O que fazer?
A defesa não exige necessariamente soluções extraordinárias. Exige sobretudo preparação, comunicação rápida e controlos adequados.
Do lado dos utilizadores
- Reforçar que notificações inesperadas que peçam a introdução de credenciais ou a recuperação urgente de mensagens devem ser confirmadas antes de qualquer clique.
- Após uma falha conhecida, a equipa de TI deve comunicar rapidamente através dos canais internos oficiais. Quanto mais cedo chegar a informação legítima, menos espaço haverá para a falsa.
- Disponibilizar no Outlook um mecanismo simples para reportar mensagens suspeitas ou tentativas de phishing.