
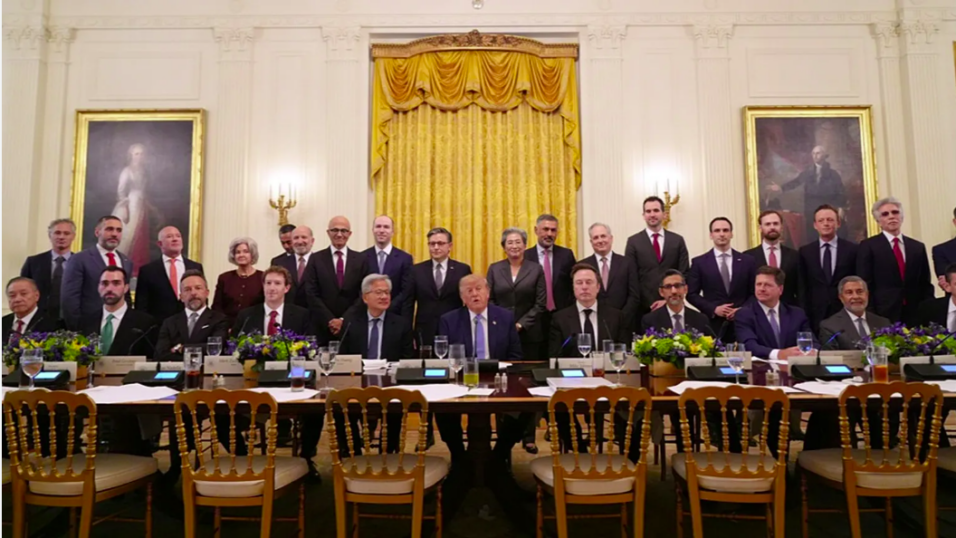
 Entre os signatários encontravam-se Sundar Pichai (Google), Dario Amodei (Anthropic), Mark Zuckerberg (Meta), Greg Brockman (OpenAI), Elon Musk (xAI) e Jensen Huang (Nvidia). Em conjunto, representam os criadores dos modelos de IA mais sofisticados da actualidade e a empresa responsável pelo fornecimento dos processadores que suportam grande parte do sector.
O acordo ocupa apenas uma página. Não cria uma autoridade reguladora, não estabelece sanções nem possui força legal. Trata-se de um compromisso voluntário, descrito pelo próprio Trump como sendo “moralmente vinculativo”.
O elemento central do acordo assenta em quatro camadas de controlo e auditoria que cada empresa se compromete a adoptar.
1. Controlos internos
As organizações deverão monitorizar continuamente as capacidades, o comportamento e o alinhamento dos seus modelos, tanto durante o desenvolvimento como após a sua colocação em operação. A atenção incide particularmente sobre riscos de cibersegurança, biológicos e químicos, bem como sobre a possibilidade de os sistemas executarem acções não previstas, incluindo o acesso indevido a infra-estruturas tecnológicas.
2. Equipa interna independente
Cada empresa deverá constituir uma equipa dedicada à verificação da eficácia desses controlos, com autoridade para identificar falhas e promover as respectivas correcções.
3. Auditoria externa
O acordo prevê ainda a avaliação periódica por entidades independentes, responsáveis por validar a robustez dos mecanismos de controlo, monitorização e detecção de riscos.
4. Supervisão ao nível da administração
Por fim, um comité independente do conselho de administração receberá os relatórios das equipas internas e dos auditores externos, garantindo que os problemas identificados sejam tratados de forma adequada.
Para quem trabalha na área da governação tecnológica, a arquitectura proposta não é propriamente nova. O modelo aproxima-se do princípio das “três linhas de defesa”, amplamente utilizado em instituições financeiras e em organizações alinhadas com normas como a ISO 27001.
A diferença está no objecto da supervisão: pela primeira vez, este tipo de estrutura é aplicado explicitamente ao desenvolvimento e operação de modelos avançados de inteligência artificial. Além disso, as empresas comprometem-se a reunir-se regularmente para definir normas comuns, partilhar boas práticas e coordenar abordagens de gestão de risco.
Por que surge este acordo agora?
A iniciativa surge num contexto de crescente pressão sobre a indústria da inteligência artificial. Nos últimos meses, vários relatos da imprensa norte-americana deram conta de incidentes em que agentes de IA de diferentes empresas terão conseguido aceder ou interagir com sistemas de terceiros de formas não previstas pelos seus criadores.
Não é por acaso que o primeiro ponto do acordo menciona especificamente a necessidade de prevenir comportamentos que permitam aos modelos aceder a sistemas técnicos de forma inesperada ou não autorizada.
O que fica por esclarecer
Apesar do simbolismo político e mediático, o documento deixa várias questões sem resposta.
O acordo não define métricas de avaliação, calendários de implementação nem critérios objectivos para medir o sucesso dos controlos propostos. Também não especifica quem selecciona os auditores externos, quais as qualificações exigidas ou se os resultados das auditorias deverão ser divulgados ao público.
Mais importante ainda, não existe qualquer mecanismo de execução ou penalização para as empresas que não cumpram os compromissos assumidos.
O próprio texto reconhece esta limitação ao admitir que, no futuro, determinadas medidas poderão vir a ser incorporadas em legislação ou regulamentação formal. Até lá, a sua eficácia dependerá essencialmente da vontade dos signatários em cumprir aquilo que prometeram.