Início Site

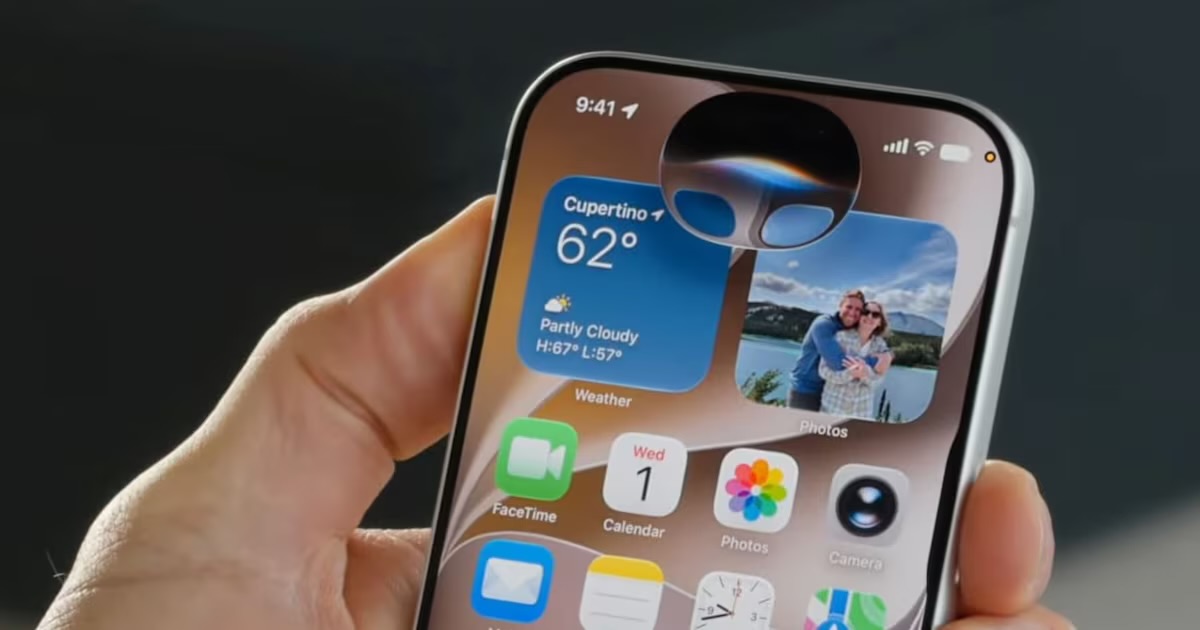
Apple prepara uma Siri mais autónoma e com capacidades de agente de Inteligência Artificial

A Apple está a preparar uma nova fase para a Siri, com o objectivo de transformar a assistente digital num verdadeiro agente de Inteligência Artificial, capaz de executar tarefas de forma autónoma e ir além das respostas tradicionais aos comandos dos utilizadores. As primeiras novidades deverão chegar em 2027, com o lançamento do iOS 28.

Segundo informações avançadas por Mark Gurman, jornalista da Bloomberg, a empresa pretende reforçar as capacidades da Siri AI, permitindo-lhe realizar determinadas acções sem depender de instruções explícitas a cada etapa. A tecnologia deverá estar disponível não apenas no iPhone, mas também nos computadores Mac e nos tablets iPad.

A aposta surge numa altura em que a Apple procura acelerar a sua estratégia de Inteligência Artificial e acompanhar o ritmo de concorrentes que já investem em sistemas capazes de compreender pedidos complexos e executar diferentes tarefas.

De acordo com a Bloomberg, o CEO da Apple, John Ternus, terá pressionado Craig Federighi, responsável pelo desenvolvimento de software e pela área de Inteligência Artificial, para acelerar os trabalhos e ir além das melhorias inicialmente previstas para a Siri.

As informações apontam também para desafios internos relacionados com a estratégia de desenvolvimento da empresa, nomeadamente a definição de objectivos tecnológicos a longo prazo.

Se os planos se concretizarem, a próxima geração da Siri poderá representar uma mudança significativa na forma como os utilizadores interagem com os dispositivos da Apple, aproximando a assistente digital do conceito de agentes de Inteligência Artificial capazes de executar tarefas de forma independente.
Samsung prepara pré-venda dos seus primeiros óculos inteligentes para 12 de Novembro

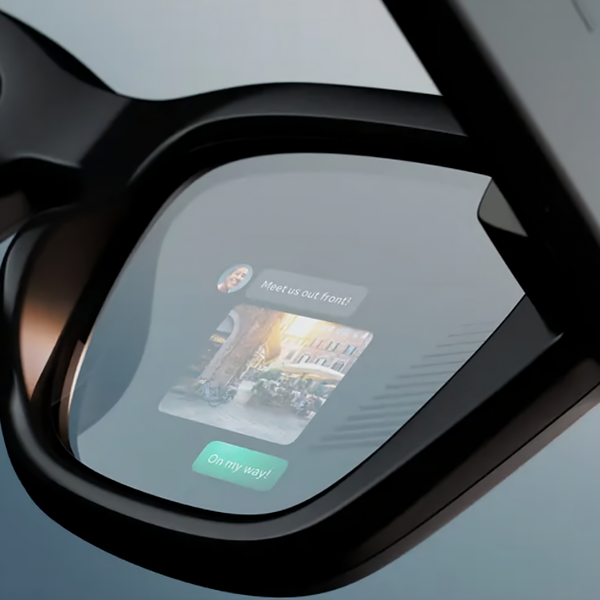
A Samsung está cada vez mais perto de entrar no mercado dos óculos inteligentes. A pré-venda do primeiro modelo da marca deverá arrancar a 12 de Novembro, data em que também serão divulgados os detalhes sobre as especificações técnicas, os preços e a disponibilidade do dispositivo.

A informação foi avançada por Dave Gilboa, cofundador e CEO da Warby Parker, durante a mais recente apresentação de resultados financeiros da empresa. A marca é uma das parceiras seleccionadas pela Samsung para desenvolver o design dos seus óculos inteligentes.

Os dispositivos, apresentados em Julho com o sistema operativo Android XR, representam a aposta da fabricante sul-coreana numa nova geração de equipamentos vestíveis, que procura aproximar a inteligência artificial e os serviços digitais da experiência quotidiana dos utilizadores.

Apesar da expectativa em torno do lançamento, a primeira fase de comercialização deverá abranger apenas os Estados Unidos e a Coreia do Sul. Já os mercados europeu, chinês e japonês poderão receber os dispositivos apenas em 2027.

Com a pré-venda prevista para Novembro, os óculos poderão chegar às lojas em Dezembro, caso os planos de lançamento se confirmem. A apresentação oficial deverá esclarecer também os mercados abrangidos nesta primeira fase e os detalhes que ainda permanecem desconhecidos.

Bié inaugura novos serviços de Internet e informática no âmbito dos projectos Ngola Digital e Angola Online

A província do Bié conta com novos serviços de Internet e informática, inaugurados no âmbito dos projectos “Ngola Digital” e “Angola Online”, uma iniciativa do Instituto Nacional de Fomento da Sociedade da Informação (INFOSI) e do Fundo de Apoio ao Desenvolvimento das Comunicações (FADCOM), sob tutela do MINTTICS.

Os serviços foram instalados no Instituto Politécnico da Administração e Gestão e na Escola Secundária n.º 322 “Precinda Albino Chicomo”, na Centralidade do Cuito, com o objectivo de facilitar o acesso dos estudantes às tecnologias de informação e comunicação, promover a inclusão digital e criar melhores condições para a aprendizagem e investigação.

Durante a inauguração, o vice-governador do Bié para o Sector Técnico e Infra-estruturas, José Fernandes Tchatuvela, destacou a importância dos projectos para o desenvolvimento tecnológico da província, apelando aos estudantes para utilizarem os recursos disponíveis na pesquisa, aquisição de conhecimentos e desenvolvimento de competências digitais.

A actividade incluiu igualmente uma abordagem sobre governança da Internet, segurança digital e utilização responsável das plataformas online, conduzida por André Pedro. Foram ainda entregues computadores às instituições de ensino abrangidas, bem como computadores, tablets e telefones aos participantes vencedores de um conjunto de questões colocadas durante o fórum.

Apple reage a falhas no ecrã do iPhone Duo e promete substituir unidades afectadas

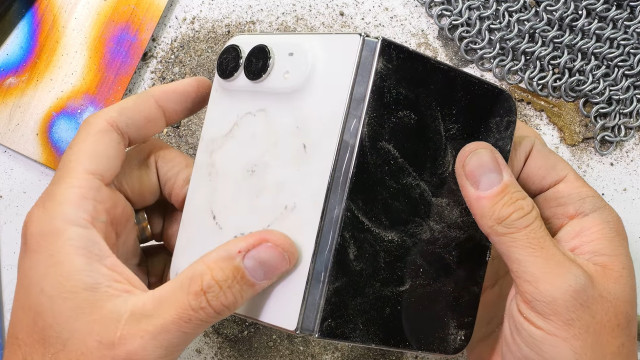
A Apple pronunciou-se sobre as reclamações de utilizadores do iPhone Duo, o seu primeiro smartphone dobrável, após surgirem relatos de danos no ecrã interno poucos dias depois da chegada do dispositivo às lojas.

Em comunicado, a empresa confirmou estar a par de um problema que afecta “um pequeno número de unidades” e garantiu que os clientes afectados podem contactar o apoio ao cliente para receber um novo equipamento.

Segundo relatos partilhados por utilizadores e citados pelo GSMArena, o problema parece estar relacionado com a dobradiça do dispositivo, que terá ficado demasiado rígida, dificultando a abertura do telemóvel. Em alguns casos, os utilizadores afirmam ter ouvido um estalido, seguido do aparecimento de uma linha esbranquiçada no ecrã interno.

Apesar das reclamações, a Apple afirmou estar satisfeita com a recepção do iPhone Duo, destacando também o interesse dos programadores em adaptar as suas aplicações ao formato dobrável.

Até ao momento, a empresa não esclareceu a origem da falha nem apresentou detalhes técnicos sobre o problema.

A engenharia digital por trás da desinformação

A Meta, a dona do facebook, Instagram e WhatsApp,  designa este fenómeno como comportamento inautêntico coordenado: esforços organizados para manipular o debate público, nos quais as contas falsas assumem um papel central. Desde 2017, estas operações já atingiram mais de 100 países, e cerca de dois terços das redes tinham como alvo cidadãos dos próprios países que procuravam influenciar.

A investigadora Camille François propôs a expressão Advanced Persistent Manipulators para descrever os intervenientes mais sofisticados, numa referência aos grupos de ameaças persistentes avançadas, conhecidos no domínio da cibersegurança.

Os sinais que denunciam a coordenação

  • Contas criadas em lote, muitas vezes durante a mesma semana.
  • Horários de publicação incompactíveis com a localização alegada. Numa rede desmantelada em 2022, as contas publicavam de acordo com o horário da costa leste dos Estados Unidos, e não durante o período laboral dos países que afirmavam representar.
  • Textos repetidos, com os mesmos erros, expressões e hashtags.
  • Contas que amplificam sobretudo outras contas da mesma rede, com pouca interação de utilizadores reais.

Quando a informação correcta se torna o perigo

Isoladamente, nenhum destes sinais constitui prova. Em conjunto, porém, formam um padrão, semelhante aos indicadores de compromisso (IoC) utilizados numa investigação de cibersegurança.

Em 2022, mais de dois terços das redes desmanteladas pela Meta utilizavam fotografias de perfil criadas por inteligência artificial, com rostos de pessoas inexistentes.

Na altura, havia um indício curioso: quando várias dessas imagens eram sobrepostas, os olhos apareciam exactamente na mesma posição. Com a evolução dos modelos de IA, estas falhas tornaram-se cada vez menos evidentes.

Por essa razão, a detecção depende cada vez mais da análise do comportamento das contas, algo muito mais difícil de falsificar de forma consistente do que uma fotografia de perfil.

Os sistemas de recomendação tendem a favorecer conteúdos que provocam reação, e poucas emoções geram tanta interação como a indignação.

Uma operação de influência não precisa, por si só, de alcançar milhões de pessoas. Basta provocar interação suficiente numa fase inicial para que os mecanismos de recomendação ampliem o alcance do conteúdo.

Na prática, trata-se de explorar uma funcionalidade do sistema, e não uma vulnerabilidade técnica.

A norma C2PA (Coalition for Content Provenance and Authenticity, em português, Coligação para a Proveniência e Autenticidade de Conteúdos) segue uma abordagem diferente: em vez de tentar determinar apenas se um conteúdo é falso, procura comprovar a sua origem.

O conteúdo recebe um hash SHA-256 associado a um manifesto assinado digitalmente. Se houver alterações que não estejam devidamente registadas na cadeia de proveniência, a validação criptográfica deixa de corresponder ao estado original do conteúdo.

Esta abordagem permite verificar a proveniência e o histórico de determinadas alterações, mas tem limitações. Quando as credenciais ou os metadados de proveniência não acompanham o ficheiro ao longo da publicação e distribuição, essa informação pode perder-se. Além disso, a ausência de uma credencial não prova que o conteúdo seja falso. Significa apenas que a sua origem não pode ser confirmada através desse mecanismo.

O que fazer

  • Analisar quem publica, quando publica e que padrão segue, em vez de avaliar apenas o conteúdo.
  • Dominar técnicas de pesquisa reversa de imagens, análise de metadados e verificação de fontes.
  • Proteger as contas oficiais da organização e monitorizar perfis que tentem imitá-las.
  • Incluir as operações de influência nos planos de resposta a incidentes, porque uma fuga de dados pode alimentar uma campanha de manipulação semanas ou meses depois.

Para quem trabalha em cibersegurança, a lógica é familiar: ocultar a origem, recorrer a infraestrutura descartável e explorar mecanismos legítimos para atingir um objectivo.

A principal diferença está no alvo. Num ataque informático, o alvo é o sistema. Numa operação de influência, é a percepção de quem o utiliza.

Angola lidera África nas detecções de dispositivos associados a botnets, revela relatório da Interpol


Angola lidera a lista dos países africanos com maior volume de detecções de botnets, redes de dispositivos ligados à internet que são infectados e controlados remotamente por cibercriminosos. Os dados constam do relatório de Avaliação das Ciberameaças em África 2026, divulgado pela Interpol, com base na análise de informações de 36 países do continente.

De acordo com o documento, Angola representa 38% das detecções de botnets registadas entre os países analisados. Os dados têm como base a telemetria do FortiGuard Labs, laboratório de investigação de ameaças cibernéticas, que monitoriza comunicações suspeitas e actividades maliciosas no espaço digital.

A Interpol esclarece que esta percentagem não significa que 38% dos dispositivos existentes em Angola estejam infectados, mas corresponde à proporção de detecções de comunicações maliciosas captadas pelos sensores utilizados na análise.

As botnets são constituídas por computadores, telemóveis, routers, câmaras de segurança e outros equipamentos conectados à internet, que, depois de comprometidos por programas maliciosos (malware), passam a ser controlados à distância sem o conhecimento dos seus proprietários.

Estas redes podem ser utilizadas para executar ataques informáticos em larga escala, disseminar ransomware, software malicioso que bloqueia ou encripta ficheiros e sistemas, exigindo o pagamento de um resgate para recuperar o acesso , além de servir de infraestrutura para outras actividades criminosas no ciberespaço.

Entre os factores que podem contribuir para a exposição dos dispositivos estão a utilização de equipamentos com palavras-passe de origem, sistemas operativos desactualizados, firmware sem actualizações de segurança e a ausência de mecanismos básicos de protecção, como antivírus e firewalls.

Moçambique, o grande ausente do mapa de ciberameaças da INTERPOL

A reduzida presença pode, à primeira vista, parecer um sinal positivo. O próprio relatório, contudo, recomenda cautela nessa interpretação. Em vários países africanos, os números baixos podem reflectir dificuldades na comunicação e no registo de incidentes, e não necessariamente uma menor exposição ao cibercrime.

Os poucos dados

Nas deteções de vulnerabilidades exploráveis da Shadowserver Foundation, Moçambique representa 1,9% do total africano. O valor coloca o país ao nível do Gabão, abaixo de Angola, com 3,2%, e muito distante da África do Sul, que concentra 43,6%.

O relatório identifica entre os sistemas mais expostos routers desactualizados, VPN vulneráveis e plataformas web de gestão documental com configurações inadequadas.

A segunda referência é positiva. O programa Cyber4Dev, financiado pela União Europeia, incluiu Moçambique nas iniciativas de formação sobre políticas nacionais de cibersegurança e resposta a incidentes, juntamente com a Gâmbia, Malawi, Congo e Seicheles.

No restante relatório, predominam as ausências:

  • No ranking de botnets da FortiGuard Labs, liderado por Angola com 37,95%, Moçambique integra o grupo “outros”, responsável por 7,08% das deteções.
  • O país não figura entre os cinco principais emissores de sextorsão nem assume peso individual nas deteções de ransomware apresentadas.
  • Também não aparece entre os 17 países cujos avanços legislativos em 2025 receberam destaque no relatório.

Ausência ou subnotificação?

O relatório fornece elementos que ajudam a interpretar esta escassez de dados. Entre os países inquiridos, 89% identificam a subnotificação como um problema generalizado. Entre as causas apontadas estão a ausência de mecanismos formais de comunicação, o receio de danos reputacionais, a limitada capacidade forense e a incerteza quanto às obrigações legais.

A INTERPOL utiliza uma explicação semelhante para a África Central: a aparente baixa incidência de ransomware pode resultar da subnotificação e não, necessariamente, da ausência deste tipo de crime.

Segundo o relatório, apenas cinco países estabelecem prazos fixos para a comunicação de incidentes: Nigéria, Quénia, África do Sul e Maurícias exigem a notificação no prazo de 72 horas, enquanto o Gana estabelece 24 horas. Moçambique não integra esta lista.

O contexto regional também exige atenção. A África Austral surge como uma das regiões particularmente expostas às ciberameaças, enquanto a cooperação entre as forças policiais e as equipas nacionais de resposta a incidentes permanece desigual. A presença de vulnerabilidades exploráveis em Moçambique demonstra a existência de uma superfície de ataque, mas os dados disponíveis não permitem determinar por si só a verdadeira dimensão dos incidentes ocorridos no país.

Binance sofre ataque hacker de USD 6,3 mil milhões

Considerada a maior bolsa de criptomoedas do mundo em volume diário de transações, a empresa publicou uma série de mensagens por vezes contraditórias na X, garantindo que “os fundos dos utilizadores estão completamente seguros”, mas também assegurou que iria “cobrir todas as perdas”.
Mais tarde, a Binance informou na sua conta da X para a América Latina que “o impacto total estimado ronda os 6,3 mil milhões de dólares”.

Acrescentou que “trabalhámos com parceiros de blockchain para congelar os ativos afetados, com cerca de 3 mil milhões de dólares (2,6 mil milhões de euros) já congelados na cadeia de blocos”.

Isso corresponde a mais de quatro vezes o montante envolvido naquele que tinha sido até agora o maior ciberataque deste tipo: 1,5 mil milhões de dólares (1,3 mil milhões de euros) roubados em fevereiro de 2025 à plataforma Bybit.

Na altura, o assalto à Bybit foi atribuído a um grupo de piratas informáticos associado à Coreia do Norte, chamado TraderTraitor.

A empresa de investigação em blockchain TRM Labs afirmou na quinta-feira que tinha “elevada confiança” de que o ataque à Binance também foi orquestrado pela TraderTraitor, citando “informação robusta, dentro e fora da cadeia de blocos”.

A TRM acrescentou que “várias características deste ataque coincidem com assaltos anteriores ligados à Coreia do Norte”.

Considera-se que a TraderTraitor faz parte do grupo Lazarus – que ganhou notoriedade em 2014, quando foi acusado de piratear a Sony Pictures em retaliação por “The Interview”, um filme que satirizava o líder norte-coreano Kim Jong Un.

No comunicado da empresa na X, uma investigação inicial sugeria que o ataque envolveu um portátil comprometido pertencente a um “engenheiro DevOps”, o que permitiu à parte não autorizada aceder a um “contentor de serviço” e executar operações de levantamento não autorizadas.

A Binance afirmou que “não encontrámos qualquer indício de fuga de chaves privadas a partir das carteiras”, prometendo divulgar uma análise técnica detalhada quando as investigações estiverem concluídas.

O ataque à Binance surge numa altura em que muitos observadores manifestam preocupações de que as capacidades cada vez maiores dos modelos de inteligência artificial (IA) possam comprometer a criptografia e os protocolos de segurança informática.

Quando a informação correcta se torna o perigo

Um certificado válido até à meia-noite. Um registo DNS que apontava para um serviço já extinto. Um IP que era malicioso há seis meses. Uma conta de alguém que saiu da empresa. Nada disto é falso, apenas venceu. E a informação vencida é mais traiçoeira do que uma mentira, precisamente porque parece legítima.
Verdadeiro não é o mesmo que actual

Quase todos os controlos de segurança perguntam se uma informação é autêntica. Poucos perguntam se ainda é válida. Toda a informação tem um prazo de validade, mesmo quando ninguém o escreveu. A diferença entre uma organização madura e uma vulnerável está em saber quando a informação deixa de valer.

O certificado que desligou 11 países

Em dezembro de 2018, um certificado de segurança do núcleo móvel da Ericsson expirou e afectou operadores em 11 países (BTW Media). No Reino Unido, a O2 ficou sem dados durante quase 23 horas, com impacto em cerca de 32 milhões de pessoas (Computing); no Japão, a SoftBank estimou o impacto em 30,6 milhões de linhas (BTW Media). Não houve ataque nem falha técnica apenas uma data que ninguém monitorizou a tempo.

O registo DNS que ficou para trás

Quando um serviço na nuvem é desactivado mas o registo DNS que o apontava permanece, cria-se um registo “pendurado” (dangling DNS), que um atacante pode reclamar para se apropriar do subdomínio com a credibilidade da organização (CloudSEK). Um estudo de 2023 identificou mais de mil organizações vulneráveis a este tipo de falha (CloudSEK). O DNS não está errado nem comprometido está apenas desactualizado, o que o torna mais perigoso do que uma simples ligação partida (NHI Mgmt Group).

Os alvos invisíveis: os componentes que sustentam (e derrubam) uma rede

Outros dados que vencem sem aviso

  • Indicadores de ameaça: um IP malicioso hoje pode ser reatribuído amanhã.
  • Contas e acessos: de ex-colaboradores ou consultores cujo contrato terminou.
  • Regras de firewall: criadas para projectos temporários e esquecidas.
  • Credenciais e chaves: que nunca rodam.
  • Contactos de emergência: de técnicos que já não trabalham no fornecedor.

Em todos os casos, o mesmo mecanismo: algo foi configurado correctamente, o contexto mudou, e a configuração ficou.

Como gerir a validade da informação

  • Data e validade em tudo: cada registo crítico deve indicar quando foi criado e até quando é válido.
  • Automatizar o que expira por data: alertas antecipados a 90, 30 e 7 dias para certificados, licenças e domínios.
  • Ligar a remoção ao fim do ciclo de vida: eliminar registos DNS, contas e regras assim que o serviço, pessoa ou projecto termina.
  • Rever periodicamente o que não tem data: firewalls, listas de bloqueio e contas de serviço, com revisão trimestral.
  • Reconfirmar antes de decisões irreversíveis: validar que o inventário ainda corresponde à realidade antes de migrações ou cortes.

A pergunta que falta

Em segurança, aprendemos a perguntar “de onde vem isto?” e “quem garante que é verdade?”. Falta uma terceira: “de quando é isto, e ainda vale?” O certificado da Ericsson, o registo DNS, a conta do antigo colaborador nada disto era falso. Eram todos verdadeiros no passado. A informação não precisa de ser falsa para causar um incidente. Basta estar vencida.

Pumangol lança abastecimento autónomo através da aplicação VIA em três postos de Luanda

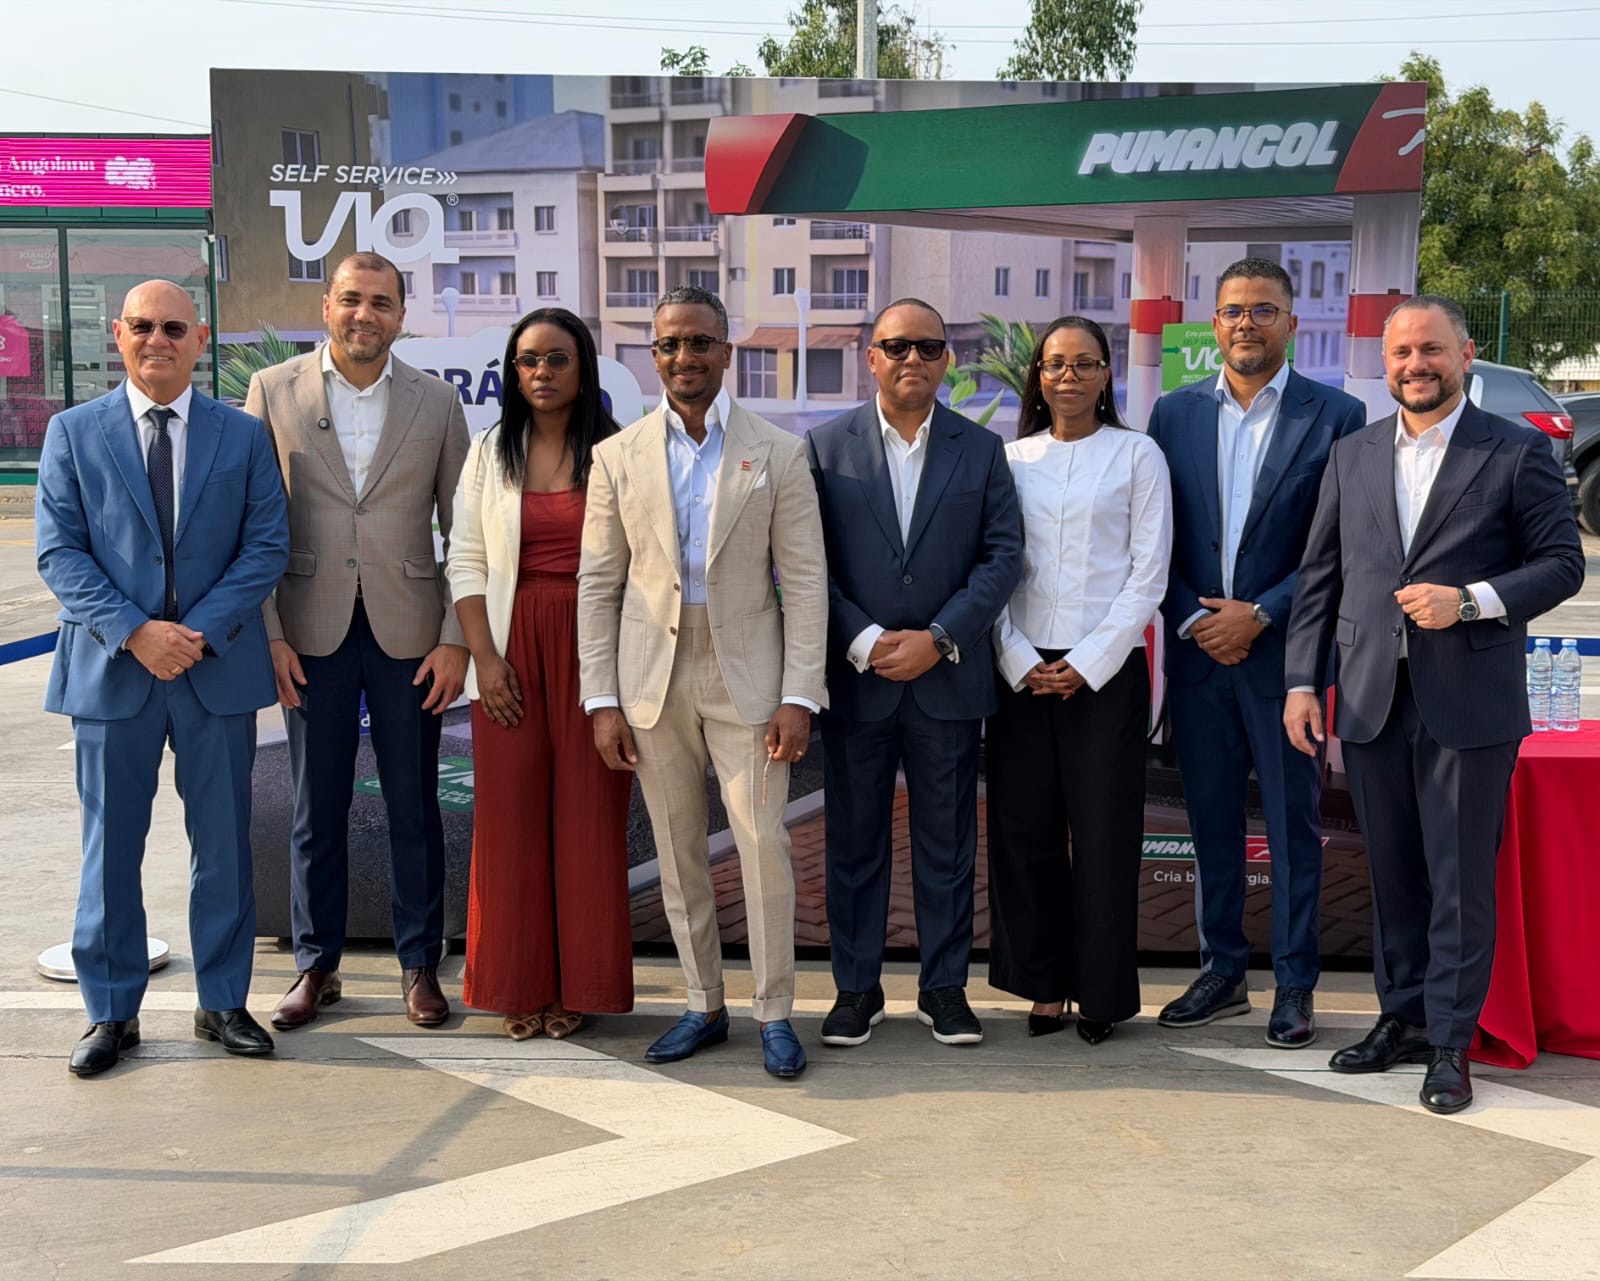
A Pumangol lançou, nesta quarta-feira(28), o Self Service VIA, uma nova funcionalidade da aplicação VIA que permite aos clientes realizar o abastecimento das suas viaturas de forma autónoma, directamente através do telemóvel.

A solução surge no âmbito da aposta da empresa na transformação digital e na modernização dos seus serviços, procurando tornar o processo de abastecimento mais simples, cómodo e flexível, através da utilização da tecnologia.

Integrado no ecossistema de fidelização VIA, o novo serviço permite aos utilizadores aceder à modalidade de abastecimento autónomo exclusivamente através da aplicação. Para utilizar a funcionalidade, os clientes devem descarregar a App VIA, efectuar o registo e seguir as instruções disponibilizadas na plataforma.

Numa primeira fase, o Self Service VIA estará disponível em três postos de abastecimento na capital: Baía, localizado na Ilha de Luanda; Elavoko, no Morro Bento; e Nova Vida, no Projecto Nova Vida.

Com esta iniciativa, a Pumangol dá mais um passo na integração de soluções digitais no sector dos combustíveis em Angola, apostando na tecnologia como ferramenta para melhorar a experiência dos consumidores e facilitar o acesso aos seus serviços.

A empresa angolana actua nos segmentos de distribuição e comercialização de combustíveis e lubrificantes, aviação, bunkering, armazenamento, betumes e emulsões. Actualmente, conta com 83 postos de abastecimento em todo o território nacional.