Início Site Página 215

Tribunal de Contas assina acordos para enfrentar desafios da transformação digital

Com objetivo de enfrentar os desafios da transformação digital, o Tribunal de Contas rubricou três acordos de cooperação técnica tecnológica com as congéneres brasileiras do Estado do Ceará, Baía e o Instituto Rui Barbosa.

Os acordos assinados, segundo o presidente do Tribunal de Contas, Sebastião Gunza, representam um “marco importante” na história da instituição, em virtude de assinalar o “processo de consolidação da criação e promoção do aprimoramento técnico e científico” dos técnicos, através de ações de intercâmbio tecnológico e troca de experiências.

As instituições congéneres, disse, são de referência no universo lusófono e no campo do controlo das finanças públicas, sublinhando que os acordos celebrados são fundamentais para o processo de transformação digital do órgão.

“Neste momento, o Tribunal de Contas está a implementar o seu Sistema Integrado de Gestão, o SIG-TC. Ou seja, estamos no caminho da transformação digital”, assegurou, assegurando estar a instituição no bom caminho, sustentando o otimismo com o facto de ter ganho dois “grandes parceiros”, disse.

MAIS: Tribunal de Contas vai apostar na modernização tecnológica da instituição

“Ganhámos fôlego para continuar a trilhar, com firmeza, os caminhos da modernização tecnológica dos sistemas de controlo externo e de fiscalização, através de ações contínuas de cooperação técnica”, acrescentou Sebastião Gunza, para quem o processo deve estar alinhado ao desenvolvimento institucional, aperfeiçoamento técnico, científico e cultural das competências humanas.

O Congresso Internacional, de acordo ainda com o presidente do Tribunal Supremo, permitiu a partilha de soluções e a troca de experiências com instituições participantes com elevada experiência, perante os desafios impostos pela revolução digital, no controlo externo do dinheiro público.

Controlo externo “versus” controlo social na era digital, inteligência artificial, fake-news no processo do controlo externo das finanças públicas e, entre outros, dominou os temas abordados no certame, tendo os especialistas defendido a aposta na criação de competências técnico-profissionais como solução para acompanhar a revolução digital.

Países africanos usam tecnologia para detetar medicamentos falsos

Shelf life app during delivery at Princess Pharmacy in Nairobi on November 8, 2019

Os Governos africanos estão a combater o uso de medicamentos falsificados com recursos tecnológicos na área de sistemas de rastreio e localização, através do programa ENACT, financiado pela União Europeia e implementado pelo ISS, em parceria com a Interpol e a Iniciativa Global contra o Crime Organizado Transnacional.

“As parcerias e a partilha de informações entre os países africanos são vitais para combater a contrafação de ACT“, segundo o ISS.

Os recursos limitados e as técnicas inadequadas de identificação de medicamentos falsificados são obstáculos à luta contra a sua comercialização.

A malária, também conhecida como paludismo, é uma doença parasitária do sangue, provocada por um parasita do género, plasmodium’ sendo transmitido através da picada de um mosquito (do género ‘Anopheles’).

MAIS: BAD. África tem a tecnologia e inovação para acabar com a fome

A doença é endémica em vários países tropicais, sendo potencialmente fatal se não for tratada atempadamente. A malária afeta, anualmente, cerca de 250 milhões de pacientes e causa mais de 600 mil mortes no mundo.

No entanto, um relatório internacional revela que mais de 267 mil pessoas já morreram na região subsaariana de África devido à ação de medicamentos falsificados de combate à malária.

Ao longo dos anos, os medicamentos antipalúdicos, que eram amplamente recomendados e fornecidos na África Ocidental – Cloroquina e Sulfadoxina-pirimetamina – perderam a sua eficácia, por isso os Governos da África Subsaariana seguiram uma recomendação da Organização Mundial da Saúde (OMS) e mudaram para terapias combinadas à base de Artemisinina (ACT), segundo o comunicado do ISS divulgado ontem.

Indústria angolana deve apostar na inovação e tecnologia, realça especialista

A indústria angolana deve apostar na inovação e tecnologia para responder aos desafios atuais, na opinião do assessor principal do Ministério Indústria, Manuel José.

Segundo o especialista, é necessário dotar as principais áreas de transformação tecnológica poder levar a energia elétrica, água e melhorar os acessos, financiamento fácil e flexível para terem mais investidores a apostar no sector.

Manuel José reitera que a indústria nacional “está no caminho certo”, mas a industrialização do país é um processo que depende da coordenação de outros sectores como o da água, o da energia, estradas, entre outros, que se melhorados, durante cinco ou dez anos, proporcionarão uma indústria melhorada.

MAIS: Sonangol defende implementação de inovação e tecnologia no sector

Avançou faltar mais trabalho conjunto entre esses sectores, pois ainda existe “muita” burocracia e os recursos são excessivos, no entanto, os promotores devem ser mais proativos, sem esperar tudo do Estado e montar as suas pequenas unidades industriais.

Realçou se mercado nacional tiver congestionado, a opção será a exportação, mas é preciso que o produto tenha qualidade.

“A qualidade da produção nacional precisa melhorar, precisamos de ter mais entidades a trabalhar na qualidade, mais laboratórios para melhorar. Mesmo que avançarmos com a indústria, não vamos conseguir comercializar os nossos produtos por conta desta falta de qualidade”, disse.

Quantum: a ferramenta invisível de espionagem

Num mundo cada vez mais digitalizado e interconectado, as táticas de espionagem da NSA (Agência de Segurança Nacional dos Estados Unidos) é um verdadeiro divisor de águas. A NSA utiliza uma tecnologia chamada Quantum, desde 2008, para espionar computadores não conectados à internet. A capacidade de monitorar cerca de 100.000 computadores através de ondas de rádio coloca em evidência a extensão e sofisticação dos métodos de vigilância da agência.

Quantum: A Ferramenta Invisível de Espionagem

A tecnologia Quantum opera por meio de um “canal secreto de ondas de rádio”, transmitido a partir de dispositivos minúsculos, como placas de circuitos e placas USB, instalados sorrateiramente nos computadores. As ondas de rádio são então captadas por uma estação de retransmissão, que pode estar posicionada a quilômetros de distância do alvo. Este método de espionagem não se limita apenas a computadores pessoais, mas também a infraestruturas críticas e sistemas de comunicação sensíveis.

Alvos e Implicações Geopolíticas

A NSA utiliza essa tecnologia para espionar uma variedade de alvos, incluindo grupos de hackers militares da China e Rússia, cartéis de drogas mexicanos, instituições comerciais europeias e suspeitos de terrorismo. Interessantemente, essa tecnologia foi inicialmente empregada no mapeamento da usina de enriquecimento de urânio de Natanz, no Irão, antes do desenvolvimento do worm Stuxnet, usado pelos EUA contra o programa nuclear iraniano. Essas ações evidenciam a capacidade da NSA de penetrar sistemas altamente protegidos, e que geram debates sobre soberania, privacidade e a ética da espionagem digital.

Desafios e Limitações do Quantum

Apesar da sua eficácia, o sistema Quantum exige a presença física de um espião ou de um dispositivo próximo ao computador-alvo. Este requisito implica em desafios logísticos e riscos operacionais significativos. No entanto, a mera existência de tal tecnologia amplia o debate sobre a segurança cibernética e as medidas necessárias para proteger informações sensíveis num cenário global cada vez mais vulnerável a intrusões sofisticadas.

Angosat-2 vai fornecer serviços ao Centro de Vigilância Marítima de Luanda

O Angosat-2, satélite geoestacionário angolano que se encontra em órbita desde às 0h : 00 do dia 13 de outubro, vai fornecer serviços de comunicações ao Centro de Vigilância Marítima de Luanda, sendo inaugurado na manhã desta terça-feira, 16, pelo Presidente da República, João Lourenço.

Segundo o que é revelado pelo Gabinete de Gestão do Programa Espacial Nacional (GGPEN), o ANGOSAT-2 vai ser utilizado como infraestrutura que disponibiliza serviços de telecomunicações essenciais para o funcionamento do Centro.

,A instalação da antena VSAT em banda Ku no Centro é o resultado do trabalho conjunto desenvolvido pelo Ministério das Telecomunicações, Tecnologias de Informação e Comunicação Social e o Ministério da Defesa Nacional Antigos Combatentes e Veteranos da Pátria.

MAIS: Namíbia manifesta interesse nos serviços do Angosat-2

O Centro vai trabalhar em coordenação com os centros do Soyo, província do Zaire, Lobito (Benguela) e Namibe, localizados ao longo da costa marítima angolana e desempenhará um papel estratégico na proteção das águas territoriais angolanas, contribuindo para a segurança marítima do país, em coordenação com outros centros, para recolher informações e fornecê-las às embarcações em caso de necessidade de intervenção.

O Centro Nacional de Coordenação e Vigilância Marítima está situado na zona das Palmeirinhas, município de Belas, sendo que a sua construção ficou orçado em cerca de 70 milhões de dólares.

Este é o principal Centro de Coordenação Marítima, porque vai trabalhar em coordenação com outros centros ao longo da costa, nomeadamente o do Soyo, o do Lobito e o do Namibe.

Moçambique obriga a identificação biométrica para usar cartões de telemóvel

Os utilizadores das redes de telecomunicações móveis em Moçambique vão passar a ser obrigados ao registo dos cartões SIM com dados biométricos a partir do segundo semestre deste ano.

A fase piloto da implementação das novas regras iniciou-se na segunda-feira e vai decorrer até 16 de junho, ainda de forma “facultativa”, passando “a ser obrigatório nos últimos seis meses” do ano, de acordo com informação da Autoridade Reguladora das Comunicações de Moçambique (INCM).

“A partir de 2025, os subscritores que não regularizarem o registo de cartões SIM correm o risco de ver os seus cartões bloqueados“, alerta o INCM.

A entidade reguladora explica que as novas normas estão contidas no decreto 12/2023 de 11 de abril, que aprova o Regulamento sobre Registo dos Serviços de Telecomunicações, e uma das novidades do novo modelo consiste em “não permitir fazer registo de cartões com documento de outra pessoa“.

Na hora do registo, o subscritor passa os seus dados biométricos, no caso impressões digitais e reconhecimento facial, para além de exibir documentos de identificação válidos, como bilhete de identidade, carta de condução, passaporte, Dire [autorização de residência], entre outros, explica o INCM.

MAIS: [Moçambique] INCM vai aplicar medidas para facilitar a recuperação da TMCEL

O recurso à biometria vai permitir a fácil identificação dos autores de crimes no sector, o que é atualmente dificultado por falta dessa informação, referiu o administrador do INCM, Constâncio Trigo.

De modo geral, só ao nível do sector de telecomunicações em Moçambique são reportadas, mensalmente, em média, cinco mil burlas e fraudes que atentam contra a segurança de rede de telecomunicações. O uso de biometria visa permitir a fácil identificação dos criminosos, acrescentou Constâncio Trigo.

Com a implementação do novo regulamento, o subscritor passa a ter um Número Único de Telecomunicações (NUTEL), a ser gerado pelo INCM para a identificação única do subscritor em todo o sistema, independentemente do operador.

O novo regulamento, explica o regulador, impõe ainda o registo dos dispositivos de comunicação, bem como dos agentes distribuidores e revendedores.

FI Luanda reúne ecossistema nacional de empreendedorismo em evento

Com o objetivo de Celebrar a Inovação e o Empreendedorismo Digital em Angola, o Founder Institute Luanda vai realizar no próximo dia 25 o Founders & Mentors Meetup, onde espera-se que seja uma noite de networking, aprendizado e colaboração, reunindo fundadores, mentores, investidores e outros líderes influentes no ecossistema empreendedor.

Segundo o comunicado que chegou a redação da MenosFios, o evento é uma oportunidade única para destacar e maximizar o empreendedorismo digital em Angola, tanto que founders vão partilhar histórias inspiradoras, ideias inovadoras e os esforços coletivos para impulsionar a transformação digital no país.

O “Founders & Mentors Meetup” será uma noite de networking, aprendizado e colaboração, reunindo fundadores, mentores, investidores e outros líderes influentes no ecossistema empreendedor.

MAIS: Founder Institute Luanda. Angola deve investir mais na educação tecnológica

Nos últimos anos, o Founder Institute Luanda é um dos principais impulsionadores do Empreendedorismo Tecnológico e de Inovação em Angola, destacando-se pelo seu renomado Programa de Aceleração de Startups. Este programa é amplamente reconhecido como referência na promoção do empreendedorismo, fornecendo uma plataforma crucial para transformar ideias inovadoras em empresas de sucesso.

O programa intensivo desafia os participantes a pensar e agir como líderes de empresas de tecnologia de sucesso. Através de mentorias personalizadas, sessões práticas e uma rede de mentores de renome, o Founder Institute Luanda fornece as ferramentas necessárias para transformar ideias inovadoras em empreendimentos sólidos e prósperos.

Para mais esclarecimentos do evento, envie uma mensagem de e-mail para [email protected].

Novos Galaxy S24 com a IA que vai revolucionar o mercado

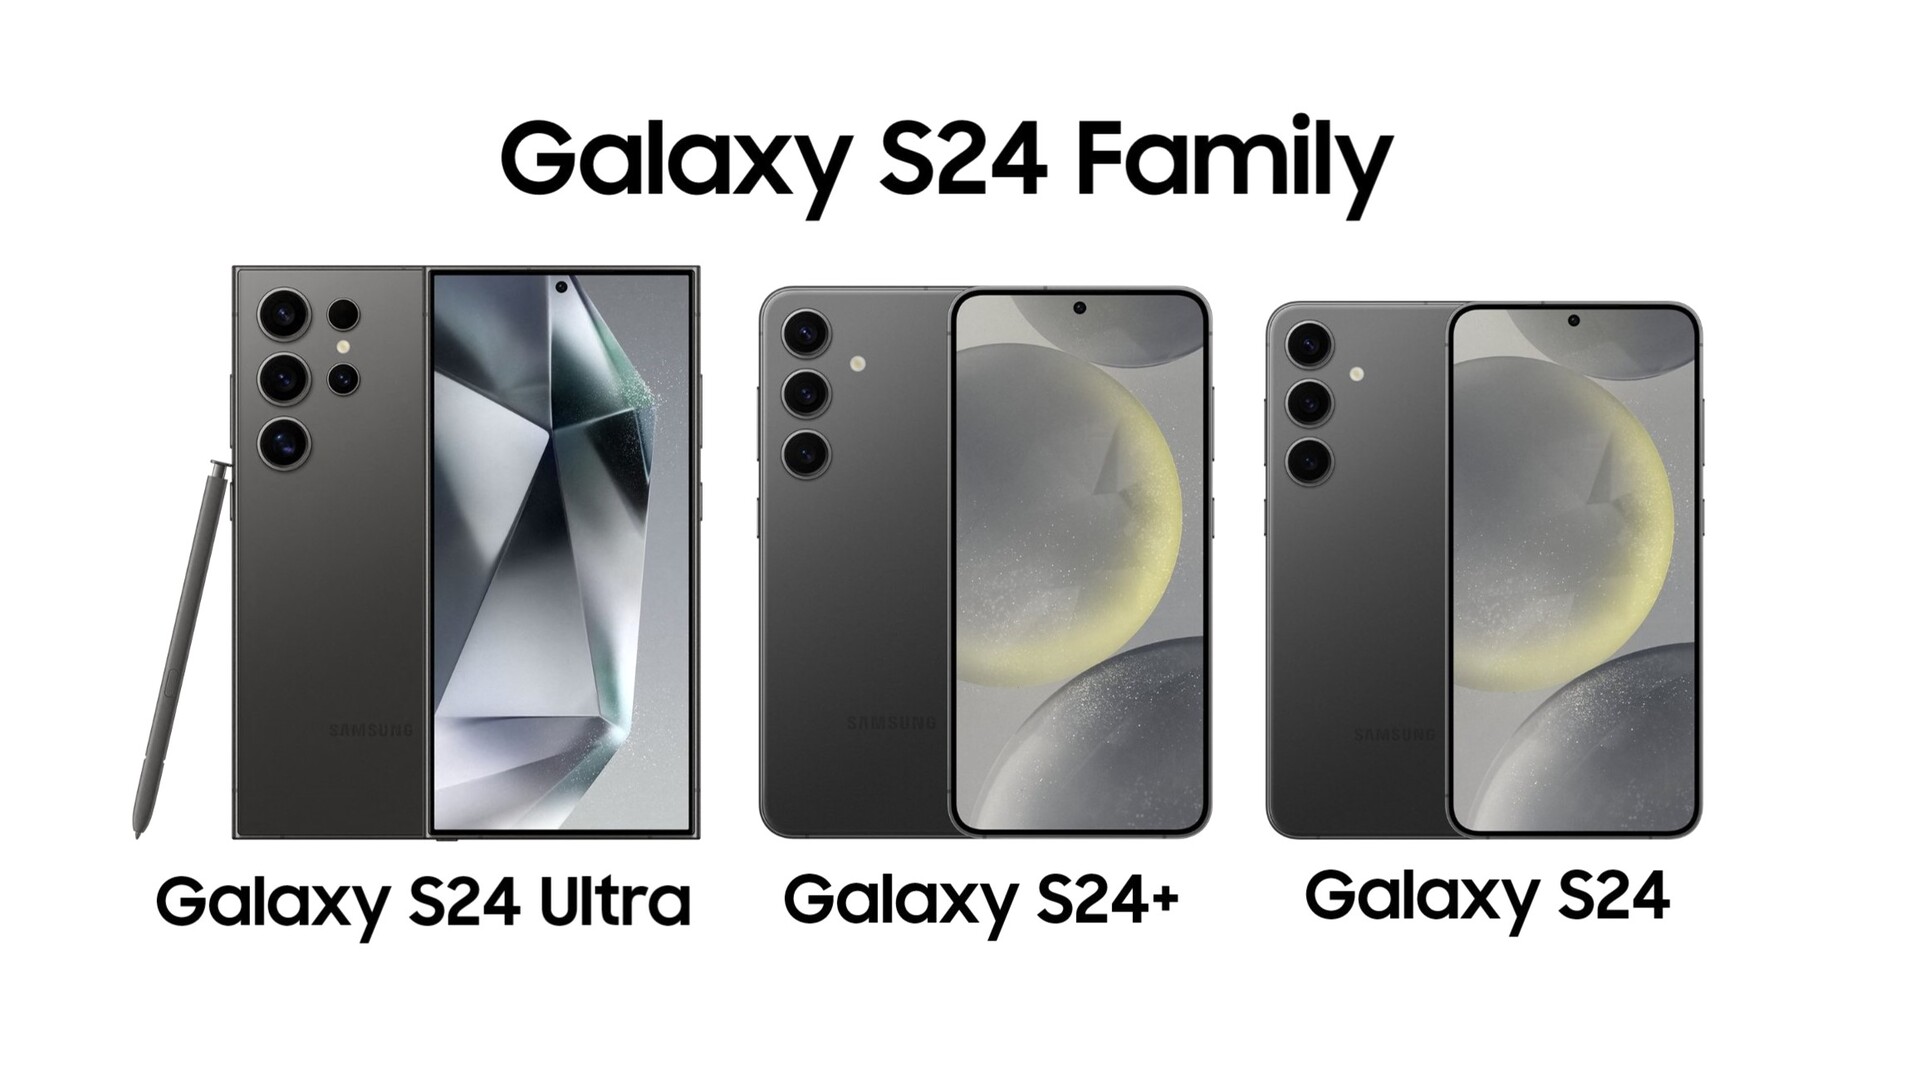
A Samsung acaba de apresentar os seus mais novos, topo de gama da família Galaxy, onde constam o Galaxy S24 Ultra, Galaxy S24+ e Galaxy S24, um conjunto de equipamentos que oferecem um mundo de novas experiências móveis através da Galaxy AI. Desenvolvida para potenciar a experiência do dia a dia, a Galaxy AI transporta a icónica série S para o Futuro.

Com o objetivo de abrir o caminho para uma nova Era que irá mudar para sempre a forma como os dispositivos móveis capacitam os utilizadores, a nova série Galaxy S24 recorre à Inteligência Artificial (IA) para potenciar todas as experiências de utilização. Isso permitirá permitir a comunicação sem barreiras através do texto inteligente ou às traduções de chamadas em tempo real, a maximizar a liberdade criativa a partir do ProVisual Engine do Galaxy.

Mudança nas experiências diárias

A Galaxy AI introduz inteligência significativa com o objetivo de melhorar todas as atividades das nossas vidas, especialmente a comunicação, o recurso mais importante de um telefone. Quando precisa de comunicar e enfrentar barreiras linguísticas, o Galaxy S24 torna-o mais fácil do que nunca. Converse com um amigo ou um colega de outra nacionalidade sem obstáculos. Faça uma reserva enquanto estiver de férias noutro país. Tudo isto é possível com a Tradução em Tempo Real2, nos dois sentidos, traduções de voz e texto em tempo real de chamadas telefónicas na aplicação nativa dos S24.

Para mensagens e outras aplicações, o Assistente de Chat pode ajudar a aperfeiçoar os tons de conversação para garantir que a comunicação soa como pretendido: como uma mensagem educada para um colega ou uma frase curta e apelativa para uma legenda nas redes sociais. A IA incorporada no Teclado Samsung também pode traduzir mensagens, e-mails e muito mais em tempo real em 13 idiomas.

A comunicação não é a única forma da série Galaxy S24 trazer os benefícios fundamentais do telefone do futuro. Se a pesquisa online transformou quase todos os aspetos da vida, os novos Galaxy S24 assinalam um marco na história da pesquisa como os primeiros telefones a estrear o Circle to Search intuitivo e orientado por gestos com o Google. Para dar aos utilizadores Galaxy uma ferramenta incrível, os novos Galaxy recorreram ao líder mundial de pesquisa, a Google, e oferecem novas formas de descoberta com um simples gesto.

Características técnicas

Galaxy S24 Galaxy S24+ Galaxy S24 Ultra
SoC Samsung Exynos 2400 Qualcomm Snapdragon 8 Gen 3 para Galaxy

1x Cortex-X4 bei 3.39 GHz

3x Cortex-A720 bei 3.1 GHz

2x Cortex-A720 bei 2.9 GHz

2x Cortex-A520 bei 2.2 GHz

Armazenamento 128 GB / 256 GB 256 GB / 512 GB 256 GB / 512 GB / 1 TB
RAM 8 GB 12 GB 12 GB
Tela 6.2 polegadas

1 – 120 Hz LTPO AMOLED panel

2340 x 1080

6.7 polegadas

1 – Painel LTPO AMOLED de 120 Hz

3120 x 1440

6.8 polegadas

1 – 120 Hz LTPO AMOLED panel

3120 x 1440

Câmera principal 50 MP f/1.8 OIS 200 MP f/1.7 OIS
Câmera ultra grande angular 12 MP f/2.2 12 MP f/2.2 com foco automático de dois pixels
Câmera telefoto 10 MP f/2.4 OIS com zoom de 3x 50 MP f/3.4 OIS com zoom de 5x

10 MP f/2.4 OIS com zoom de 3xout

Câmera para selfies 12 MP f/2.2
Vídeo Máx. 8K a 30 fps
Sensores Sensor ultrassônico de impressão digital, barômetro, giroscópio, bússola, sensor Hall, sensor de proximidade, sensor de luz
Conectividade USB-C (5 Gbit/s), Bluetooth 5.3, WiFi 6E, NFC USB-C (5 Gbit/s), Bluetooth 5.3, WiFi 6E, NFC, UWB USB-C (5 Gbit/s), Bluetooth 5.3, WiFi 7, NFC, UWB
Bateria 4000 mAh 4900 mAh 5000 mAh
Carregamento rápido 25W USB-C

15W sem fio

45W USB-C

15W sem fio

Cores Violeta cobalto, Amarelo âmbar, Preto ônix, Cinza mármore Preto titânio, Cinza titânio, Violeta titânio, Amarelo titânio
Cores exclusivamente na Samsung Verde Jade, Azul Safira, Laranja Arenito
Dimensões 70.6 x 147 x 7,6 mm 75.9 x 158,5 x 7,7 mm 79 x 162,3 x 8,6 mm
Peso 167g 196g 232g
Outros recursos IP68, Corning Gorilla Glass Victus Armor, Samsung DeX sem fio, PowerShare sem fio IP68, Corning Gorilla Glass Victus Armor, Samsung DeX sem fio, PowerShare sem fio S Pen, IP68, Corning Gorilla Glass Victus Armor, Titan-Rahmen, Samsung DeX sem fio, PowerShare sem fio
Preço (A partir de) 899€ 1149€ 1449€

O mais recente lançamento dá continuidade ao compromisso da Samsung em prolongar o ciclo de vida do produto, oferecendo 7 gerações de atualizações de sistema operativo e 7 anos de atualizações de segurança, para ajudar os utilizadores a experimentar de forma fiável o desempenho otimizado dos seus dispositivos Galaxy ainda por mais tempo.

ITEL lança 3.ª edição da Semana do Curso de Informática. Saiba como participar

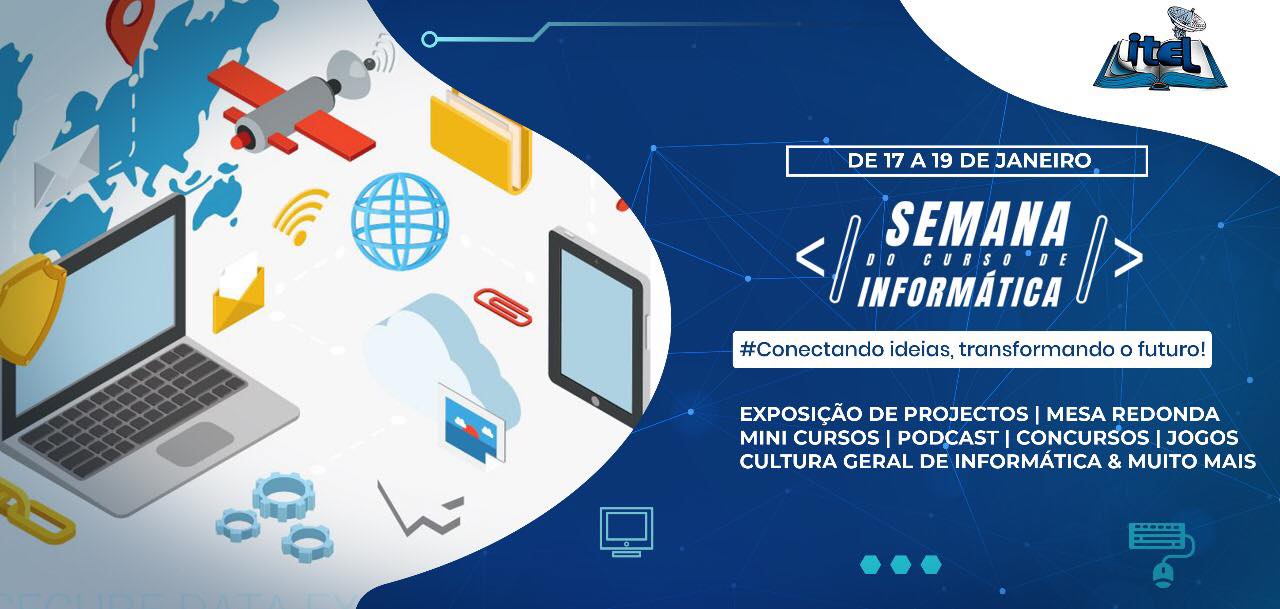
Arrancou ontem(17) a 3.ª edição da Semana do Curso de Informática do Instituto de Telecomunicações (ITEL), evento que promete uma exposição de projetos, minicursos, maratona de programação, desafios e jogos, mesa redonda, logical hunting, venda de artigos NERD, Kahoot, entrevista, podcast e muito mais.

MAIS: Alunos recebem conhecimentos sobre o impacto das novas tecnologias

Segundo o que foi revelado a redação da MenosFios pela Coordenação do Curso de Informática, o evento está aberto a aberta ao público e tem como objectivo mostrar as valências que o curso tem a um técnico médio ao concluir a sua formação.

 “Além disso, busca-se fortalecer a networking da comunidade estudantil, em geral, estimulando um maior rigor e qualidade da formação“, pode ler-se no comunicado.

Para se inscrever ao evento clica em aqui.

Como identificar e impedir ciberataques internos

As ciberameaças internas estão a aumentar. De acordo com um relatório do Ponemon Institute, o número de incidentes de segurança cibernética liderados por pessoas de dentro das empresas aumentou em 44% entre 2020 e 2022. Enquanto isso, o custo médio das ocorrências subiu para USD 648 mil em incidentes maliciosos e USD 485 mil em ameaças internas não maliciosas. Somente no ano passado, as invasões conduzidas por “insiders” aumentaram e estão a custar caro para as organizações, uma média de USD16,2 milhões por ano.
Uma ameaça interna é definida pelo potencial que um indivíduo tem de usar o seu acesso para afetar negativamente a confidencialidade e a integridade dos dados ou dos sistemas de tecnologia da informação (TI) de uma organização. Isso inclui ameaças mal-intencionadas, em que um funcionário ou prestador de serviços usa o seu acesso para agir contra os interesses da entidade, e ameaças involuntárias, em que alguém tem permissão para usar recursos de segurança como parte das suas funções, mas não segue os padrões de procedimentos que reduziriam os riscos.

Devido aos altos custos e o crescimento dessas ameaças, é imprescindível que as organizações conheçam os riscos e saibam como se defender. Embora as atividades internas possam ser difíceis de detetar, nem tudo está perdido. A análise de casos elaborada pela CrowdStrike mostra que muitas das ações defensivas usadas para detetar e minimizar intrusões de adversários também são eficazes para impedir ameaças internas.

Problema #1: Escalonamento de acesso privilegiado

As equipas Counter Adversary Operations e Falcon Complete da CrowdStrike têm observado ameaças internas nas redes que protegemos há anos. Para ter uma ideia de como elas funcionam, analisaram-se os incidentes de janeiro de 2021 a abril de 2023 e descobriu-se que vários usuários internos atingiram os seus objetivos explorando vulnerabilidades conhecidas.

Mais da metade dos insiders (55%) causaram riscos ao aumentar os seus privilégios de acesso nos seus computadores ou na rede. Os insiders buscaram credenciais privilegiadas para fazer download de software não autorizado, remover evidências forenses ou solucionar problemas em sistemas de TI. Ao tentar aumentar os seus acessos, esses usuários colocaram as organizações em risco, intencionalmente ou não.

Esses incidentes não se baseiam num conhecimento oculto, tido apenas por alguns. Na verdade, os insiders usaram seis vulnerabilidades bem conhecidas que têm código de exploit disponível publicamente no GitHub e estão incluídas num catálogo público da CISA (Cybersecurity and Infrastructure Security Agency) dos Estados Unidos.

Às vezes, os usuários exploram essas vulnerabilidades para fins legítimos. Em um dos casos, um usuário interno usou o WhatsApp para fazer o download de um exploit para aumentar os seus privilégios de acesso e instalar um aplicativo de partilha de arquivos uTorrent, bem como jogos não autorizados.

Em outros casos, o uso é obviamente malicioso. Por exemplo, no final de julho de 2022, observou-se que um ex-funcionário demitido de uma entidade de mídia sediada nos EUA, tentou explorar uma vulnerabilidade por meio do sistema operacional Windows para realizar atividades não autorizadas.

Problema #2: Download de exploits e ferramentas de segurança

Entre os incidentes de ameaças internas que encontramos, 45% envolviam funcionários que, sem querer, fizeram download não autorizado de exploits ou de outras ferramentas de segurança para fins de teste, ou treinamento e trouxeram riscos para a organização.

Nesses incidentes, testar exploits e ferramentas arriscadas pode ter sido parte do trabalho desses insiders, mas eles não seguiram as diretrizes de procedimento seguras. Por exemplo, em fevereiro de 2023, um usuário interno de uma organização de tecnologia sediada nos EUA tentou fazer download de um exploit para um teste de vulnerabilidade por meio do escalonamento de acessos privilegiados do Windows kernel, mas usou o seu computador corporativo ao invés do sistema de teste aprovado (uma máquina virtual separada).

Mal-intencionadas ou não, essas atividades colocam as organizações em risco. O teste de exploits em sistemas não autorizados pode interromper as operações por meio de falhas no sistema ou outras ações negativas. Eles também criam pontos frágeis: um adversário que já tenha um ponto de acesso na rede pode encontrar essas falhas ou ferramentas e usá-las para apoiar as suas atividades ilícitas. Por fim, o download e o gerenciamento inadequado deste código podem introduzir backdoors facilitando a invasão dos adversários.

Na nossa análise, vimos vários incidentes envolvendo a instalação não autorizada da estrutura do Metasploit por usuários privilegiados no sistema. Essa é uma estrutura de teste de penetração bem conhecida, que é frequentemente usada pelas equipas de segurança. Porém, ela também pode fornecer aos invasores um mecanismo acessível para realizar atividades de pré e pós-exploração.

Soluções para gerenciar ameaças internas

A principal iniciativa que toda a organização deve considerar é investir em treinamento de consciencialização e compliance para os funcionários. Instruir os funcionários a identificar um possível insider que está colocando a empresa em risco é um primeiro passo fundamental para a segurança cibernética da organização. A maioria das equipas de segurança tem protocolos que devem ser seguidos para o uso seguro de ferramentas, portanto, é importante conhecer e seguir estes procedimentos, além de alertar a gerência em caso de abuso ou mau uso dessas ferramentas.

As empresas precisam entender e aplicar o princípio do menor privilégio (POLP em inglês). De acordo com esse princípio, os usuários e os processos devem receber apenas as permissões mínimas necessárias para realizar as suas tarefas. O POLP é uma das práticas mais eficazes para fortalecer a segurança cibernética de uma organização e permite que elas controlem e monitorem o acesso à rede e aos dados. A aplicação da POLP ajudará a resolver os problemas de escalonamento de privilégios.

Além disso, muitas das vulnerabilidades que vimos os insiders usarem têm exploits que estão disponíveis publicamente no GitHub. Portanto, restringir ou monitorar o download de exploits do GitHub e de outros repositórios de código on-line ajudaria a mitigar essas ameaças.

Muitas das vulnerabilidades descritas neste artigo também foram exploradas por adversários de intrusão direcionada e de crimes eletrônicos. Como resultado, a maioria das medidas de proteção comuns que os defensores da rede já usam para detetar e evitar ataques também se tornam úteis para combater as ameaças internas.

Os insiders usaram muitas vulnerabilidades antigas, algumas divulgadas em 2015, o que ressalta o fato de que as vulnerabilidades podem continuar sendo usadas por todos os invasores (internos ou externos) até que a empresa as corrija ou mitigue. Garantir que a correção de vulnerabilidade seja feita em tempo hábil para proteger a rede e todos os dispositivos conectados a ela é fundamental.

No entanto, apenas fazer correções não é insuficiente para lidar com as possíveis ameaças. É por isso que as organizações precisam aderir a várias camadas de defesa. A implementação da arquitetura Zero Trust e dos serviços de proteção de identidade impede o acesso não autorizado a sistemas e redes. Além disso, analisar o comportamento do usuário é uma técnica importante que as organizações podem usar para detetar um adversário usando credenciais roubadas ou para identificar atividades suspeitas de um insider.

A análise de comportamento começa com a criação de uma base de referência de comportamentos normais para cada usuário, com base em dados históricos, para ser possível identificar irregularidades suspeitas e impedi-las antes que causem danos para a organização.

Por fim, há incontáveis benefícios na implementação da caça às ameaças nos programas de segurança cibernética. Simplesmente esperar por um alerta de ameaça não é suficiente; as organizações precisam procurar proativamente comportamentos incomuns, utilizando as ferramentas e técnicas destacadas acima para identificar possíveis riscos internos.