
As mensagens SMS, por norma, não permitem identificar diretamente onde os utilizadores se encontram. No entanto, um grupo de investigadores revelou recentemente um estudo que, usando algumas técnicas, é possível usar o tradicional sistema de SMS para identificar a localização dos utilizadores.
A técnica foi apelidada de “Freaky Leaky SMS”, e usa o sistema de notificação de que a mensagem SMS foi entregue para tentar deduzir a localização dos utilizadores.
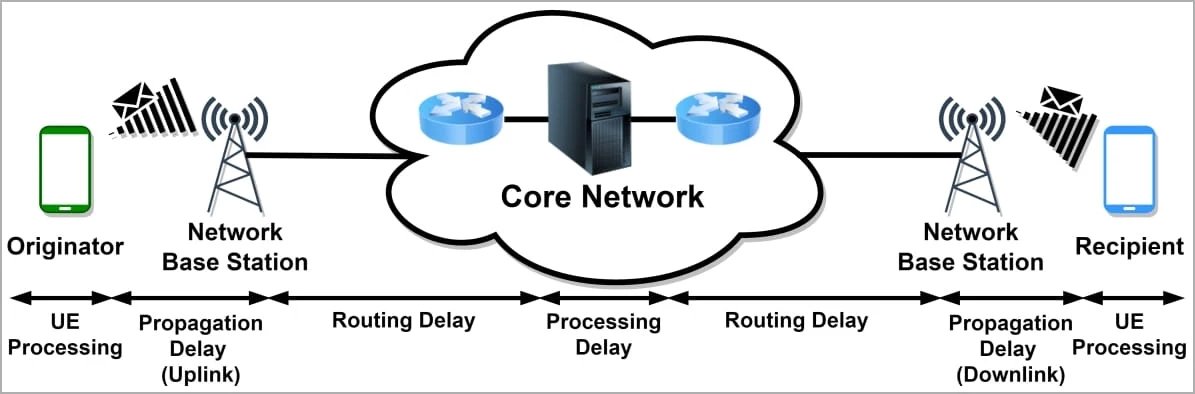
As mensagens SMS podem contar com um pequeno “extra”, que permite notificar os remetentes das mesmas quando a mensagem é realmente entregue aos destinatários. Este sistema é usado via o SMSC, uma tecnologia existente nas operadoras para validar a entrega de mensagens.
Este género de sistemas, por norma, possuem uma certa latência para o envio de todos os dados. E é neste ponto que os investigadores descobriram uma forma de validar a localização dos remetentes.
Analisando os atrasos da latência na confirmação de que uma mensagem SMS foi recebida, é possível encontrar a localização aproximada onde os utilizadores se encontrem. Isto ocorre porque, conforme mais longe os utilizadores, maior a latência da rede.
Os investigadores desenvolveram mesmo um algoritmo capaz de identificar, com 96% de precisão, o local onde os destinatários se encontram quando localizados em dois continentes diferentes, e com 86% de precisão quando estes se encontram no mesmo continente.
Este sistema, apesar de funcionar, não é perfeito. O mesmo exige que os investigadores tenham conhecimento da rede móvel e realizarem vários testes para avaliar a distância com precisão. Ao mesmo tempo, esta técnica é complicada de se realizar com precisão em todos os testes e pode variar de operadora para operadora.
Possivelmente, existem formas mais simples e fiáveis de se obter uma localização de alguém, caso seja realmente necessário. No entanto, mesmo que este processo seja difícil de ser executado no mundo real, e possa ter as suas falhas, ainda é considerada uma falha de privacidade que pode expor a localização dos utilizadores finais sem estes se aperceberem.
Ao mesmo tempo, é possível que o ataque venha a evoluir no futuro, conforme mais estudos venham a ser feitos, e também o hardware venha a evoluir para permitir que os mesmos sejam realizados mais rapidamente e com maior precisão contra as vítimas.
 No seu último relatório anual de segurança, a Check Point Software, fornecedor líder em soluções de cibersegurança para empresas e governos a nível mundial, refletiu sobre aqueles que foram doze meses voláteis no setor da cibersegurança. O cenário de ameaças é mais complexo do que nunca, e os riscos permanecem ao nível mais elevado de sempre. Por isso, é necessária uma nova abordagem à segurança na cloud em 2023 e é crucial perceber que a simples oferta de cursos de formação não é suficiente.
 De acordo com a entidade, estes ataques encontram-se a ser feitos como tentativas de exploração da falha recentemente descoberta sobre o software MOVEit. A entidade afirma que se encontra a fornecer suporte para as agências afetadas pelos ataques, sendo que a grande maioria encontra-se focada na exploração de uma falha recentemente identificada sobre o software MOVEit.
 O comissário do Mercado Interno, Thierry Breton, pediu aos 27 países membros e às operadoras de telecomunicações que excluam esses equipamentos das suas redes móveis. “Não podemos dar-nos ao luxo de manter dependências que podem tornar-se armas contra os nossos interesses. Seria um risco muito grande para a nossa segurança comum”, disse ele em entrevista.
 As próprias declarações de Musk são citadas na ação judicial. O proprietário do Twitter disse uma vez que os direitos de autor “vão absurdamente além da proteção do criador original”. Ele também se queixou de que a aplicação “excessivamente zelosa” do Digital Millennium Copyright Act (DMCA) “é uma praga para a humanidade”.
 Recentemente surgiu a informação de que o Phorpiex foi o malware predominante em Angola durante o mês de março 2023, afetando 26,23% das empresas, com o sector da indústria a ser o mais visado. Os dados fazem parte de um estudo da Check Point.