Início Site Página 904

Telegram é multado por não fornecer dados ao governo russo

Telegram, aplicativo rival do WhatsApp, foi multado da Rússia nesta segunda-feira (16), por não fornecer ao governo uma brecha de segurança digital para a visualização de dados de conversas de usuários.

No mês de julho a empresa foi contactada pela agência russa para que deixassem de utilizar o método mais seguro de encriptação de mensagens na sua aplicação. Ao pensar nos seus utilizadores e nas políticas de privacidade e protecção de dados a empresa recusou-se e recebeu assim uma ação criminal da companhia.

O Telegram, que tem mais de 100 milhões de usuários, tem dez dias para recorrer da decisão.

No entanto, o criador do Telegram manteve-se na íntegra com sua política de proteção de dados e negou o acesso do governo às mensagens de seus usuários. Por essa razão, foi multado com uma quantia de 14.000 dólares.

O Telegram, assim como o WhatsApp, criptografa os dados de mensagens trocados por seus usuários. Sem uma chave de acesso, somente a empresa pode ter acesso temporário aos dados referentes as mensagens.

No entanto, a partir daqui, nós aplaudimos e apoiamos a decisão do Telegram, que se recusou a fazer parte das práticas de espionagem do governo russo.

Samsung e Google vão disponibilizar a plataforma ARCore nos Galaxy

Há uma boa nova para os usuários da Samsung, a empresa acabou de anunciar uma parceria com Google para trazer a nova estrutura ARCore do Google para a linha de smartphones Galaxy.

A notícia é uma grande vantagem para o Google ARCore, que o Google anunciou no início deste ano como concorrente do ARKit da Apple. É efectivamente uma plataforma de software para criar aplicativos AR que utilizam avanços em software de nuvem e hardware no dispositivo para colocar objectos digitais no mundo real.

Doravante, os desenvolvedores poderão projectar aplicativos ARCore que funcionem em dispositivos Samsung Galaxy, incluindo o Galaxy S8 e a Note 8, mas esta é uma adopção mais formal de a estrutura do Google para todos e quaisquer dispositivos futuros.

A parceria também é uma boa notícia para o mercado da Realidade Aumentada, já que a Samsung escolheu, historicamente, associar o seu próprio software sobre alternativas mais obviamente superiores ou melhor posicionadas. Com um fabricante tão popular quanto a Samsung a bordo, o ARCore poderá ter mais usuários.

Será uma opção adoptada pela Samsung?

Microsoft sofreu um Ataque Hacker em 2013 e guardou segredo

Normalmente os ataques cibernéticos em grandes empresas vêm sempre à tona, ainda mais em empresas do segmento tecnológico. Mas pelos vistos a Microsoft é boa em guardar segredos.

Há mais de quatro anos, o base de dados interna da Microsoft para o rastreamento de erros foi aparentemente atacado por hackers. Foi descoberto em 2013, mas nunca divulgado ao público, de acordo com cinco ex-funcionários da empresa.

A base de dados interna de erros da Microsoft contém falhas secretas de segurança e possíveis explorações dentro do seu software amplamente utilizado que precisa ser corrigido. Com essa informação, hackers e governos estrangeiros tinham uma ideia de  como violar sistemas vulneráveis.

De acordo com os ex-funcionários, a empresa deu mais ênfase a segurança interna. Ainda assim, o facto da Microsoft não ter divulgado que o ataque ocorreu não é uma boa ideia.

Felizmente, a empresa conseguiu corrigir as vulnerabilidades roubadas após alguns meses da detecção do ataque hacker. A empresa também verificou se as informações vazadas tinham sido usadas em outras falhas, antes que a Microsoft pudesse corrigi-las.

Acha que a empresa teve uma boa postura ao manter em segredo esse ataque à sua base de dados?

Arreiou: Conheça os preços nos Supermercados sem sair de casa

De certeza que qualquer angolano gostaria de ter os preços de todos supermercados na palma da mão e poder consulta-lo com facilidade. Pois é, já existe uma solução para os angolanos denominado Arreiou.

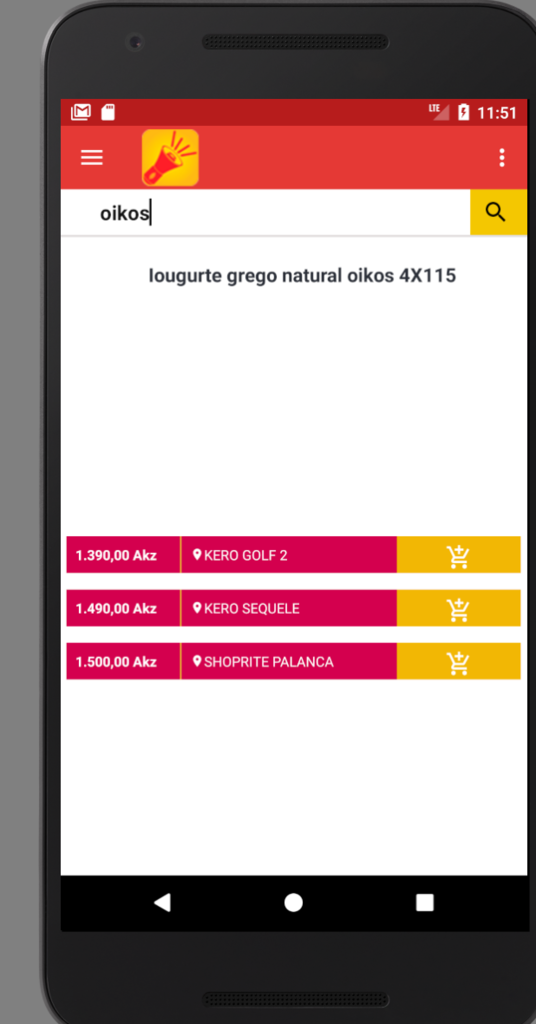
O aplicativo Arreiou disponibiliza gratuitamente ao consumidor informação actualizada sobre preços, promoções e descontos nos principais estabelecimentos comerciais, de formas a auxiliar na sua decisão de onde e por quanto comprar.

Funcionalidades do aplicativo:

  • Pesquisa de produtos (por nome ou categoria);
  • Gestão de lista de desejos;
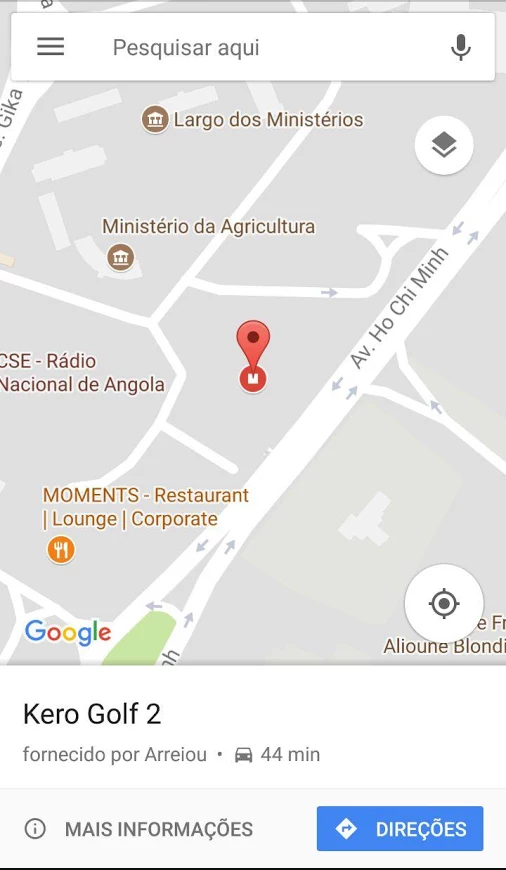
  • Iteração com mapas para receber informações de como chegar até a loja pretendida;

Pois é, com o aplicativo Arreiou fica pratico os usuários consultarem os preços, analisarem em vários supermercados visto que os produtos estão classificados por categorias e por fim escolher a melhor opção de compra, bem como a localização exacta da loja onde pretende adquirir o produto, visando facilitar a vida do Angolano. É importante salientar que o aplicativo foi apresentado oficialmente no Seedstars Luanda 2017.

Caso queira fazer o download do aplicativo no sistema Android clique aqui. Ainda não foi lançada a versão para iOS, tão logo esteja disponível iremos informar aos  nossos leitores, bem como as novas funcionalidades que possam surgir.

Já testou o Arreiou?

Inscreva-se no evento OpenDataton Maputo 2017

Recentemente Moçambique consagrou-se na maratona de programação da África Austral, tendo ficado em segundo lugar, com a aplicação “Open Kasi”, plataforma que facilita as transacções comerciais dos proprietários de pequenas empresas.

O OpenDataton é um evento de hackathon (maratona de programação) de 34 horas ininterruptas que vai consistir na implementação de conceitos relacionados com dados abertos, disponibilizados pelo Conselho Municipal da Cidade de Maputo, para o desenvolvimento de soluções de base tecnológicas que sirvam para a resolução de problemas locais enfrentados pelas organizações ou pela sociedade em geral.

O evento irá juntar vários estudantes, profissionais e entusiastas nas áreas de TICs, Big Data, Negócios e outras áreas relacionadas aos dados abertos.

Não perca a oportunidade de interagir durante três dias com outras pessoas que partilham os mesmos interesses contigo, desenvolver habilidades e contribuir para a demonstração do valor da plataforma dos dados do CMM.

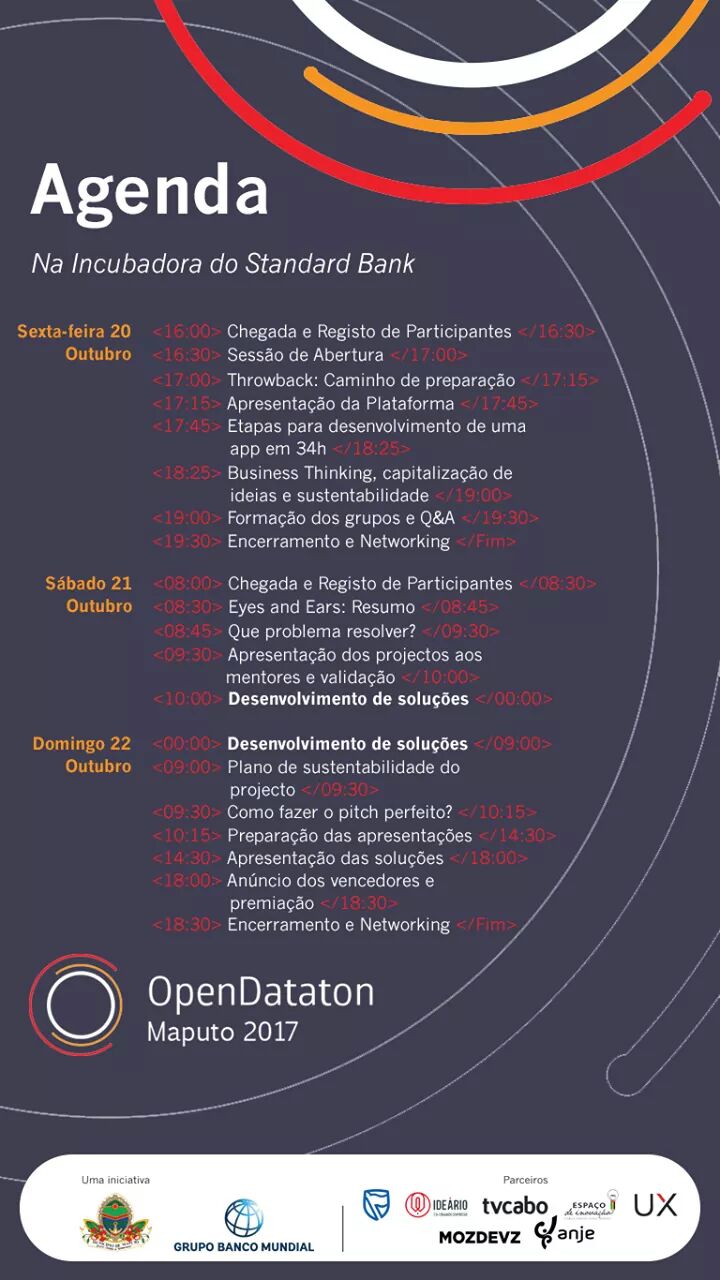
Agenda do evento:

Como inscrever-se:

A inscrição é gratuita, caso queira participar do evento, basta inscrever-se aqui.

Localização:

Maputo , Standard Bank Incubator, Rua dos Desportistas nº 119, 1st floor, Maputo, Moçambique.


KRACK – Key Reinstallation Attack – que equipamentos foram afectados?

KRACK!… Não faz ideia do que estou a falar? Se o que lhe vem à mente é pó ou pequenas rochas brancas então deixe-me encaminhá-lo para o caminho certo.
KRACK foi o diminutivo dado a um ataque ao protocolo de segurança WPA (Wi-Fi Protected Access), tanto WPA1 como WPA2. A vulnerabilidade encontrada permite desencriptar tráfego Wi-Fi sem conhecimento da senha, inclusive quando se utiliza protocolos “seguros” de encriptação como WPA2 (personal ou enterprise).

Quais as marcas e modelos de equipamento afectados?

Um detalhe importante é que a vulnerabilidade é no próprio protocolo e não na implementação específica de um ou outro fabricante. Isto significa que os fabricantes que seguiram as regras do protocolo direitinho, tal como manda a lei, há uma probabilidade muito alta de que foram afectados.

Uma analogia

Para uma analogia, imaginemos que Wi-Fi é o transporte seguro por qualquer veículo. Uma falha na produção de determinada marca ou modelo, Ferrari F60 America por exemplo, teria impacto somente naqueles que comprassem aquele modelo. A solução seria trocar de carro… relativamente simples.

Mas imaginemos que o princípio em que nos baseamos para produzir os motores de combustão estivesse errado à partida. Neste caso, todos os carros com motores feitos com base neste princípio estariam afectados. É o que está a acontecer com o KRACK e o WPA1/2.

Tá bom, mas o que faço?

Se usa Wi-Fi na sua rede e em especial se usa para tráfego sensível, solução é estar atento aos updates disponibilizados pelos fabricantes para todo e qualquer equipamento Wi-Fi (access points e clientes)

As vulnerabilidades de segurança são geralmente catalogadas com um código CVE Common Vulnerabilities and Exposures. A esta vulnerabilidade foram associados 10 códigos CVE:

  • CVE-2017-13077: Reinstallation of the pairwise encryption key (PTK-TK) in the four-way handshake.
  • CVE-2017-13078: Reinstallation of the group key (GTK) in the four-way handshake.
  • CVE-2017-13079: Reinstallation of the integrity group key (IGTK) in the four-way handshake.
  • CVE-2017-13080: Reinstallation of the group key (GTK) in the group key handshake.
  • CVE-2017-13081: Reinstallation of the integrity group key (IGTK) in the group key handshake.
  • CVE-2017-13082: Accepting a retransmitted Fast BSS Transition (FT) Reassociation Request and reinstalling the pairwise encryption key (PTK-TK) while processing it.
  • CVE-2017-13084: Reinstallation of the STK key in the PeerKey handshake.
  • CVE-2017-13086: reinstallation of the Tunneled Direct-Link Setup (TDLS) PeerKey (TPK) key in the TDLS handshake.
  • CVE-2017-13087: reinstallation of the group key (GTK) while processing a Wireless Network Management (WNM) Sleep Mode Response frame.
  • CVE-2017-13088: reinstallation of the integrity group key (IGTK) while processing a Wireless Network Management (WNM) Sleep Mode Response frame.

Para saber se há informação específica, faça uma busca pelo nome do seu fabricante ou modelo de equipamento associado ao CVE-2017-13077. Ainda para avaliar o seu equipamento, está disponível uma lista de fabricantes afectados pela vulnerabilidade.

Cisco!

A Cisco tem uma página pública onde publica Advisories” de segurança (também conhecidos como PSIRT) afectando os seus produtos. Para esta vulnerabilidade em específico o advisory já está publicado e deve ser o ponto único de referência para ter informação actualizada sobre se o seu equipamento está ou não afectado, e quais as acções a tomar para reduzir a exposição.

Multiple Vulnerabilities in Wi-Fi Protected Access and Wi-Fi Protected Access II

Cisco KRACK

O blog de segurança da Cisco também é um recurso importante.

Se tem equipamento de outro fabricante investigue e subscreva às listas equivalentes.

Artigo originalmente publicado no Blog do Mario Pinho , re-publicado no MenosFios com com autorização do autor.


Fontes:

KRACK Attacks: Página oficial
https://www.krackattacks.com/

KRACK Demo: Critical Key Reinstallation Attack Against Widely-Used WPA2 Wi-Fi Protocol
https://thehackernews.com/2017/10/wpa2-krack-wifi-hacking.html?m=1

Vendor Information for VU#228519
http://www.kb.cert.org/vuls/byvendor?searchview&Query=FIELD+Reference=228519&SearchOrder=4

What You Should Know About the ‘KRACK’ WiFi Security Weakness
https://krebsonsecurity.com/2017/10/what-you-should-know-about-the-krack-wifi-security-weakness/

Perspective About the Recent WPA Vulnerabilities (KRACK Attacks)
https://blogs.cisco.com/security/wpa-vulns

Multiple Vulnerabilities in Wi-Fi Protected Access and Wi-Fi Protected Access II
https://tools.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-20171016-wpa

Samsung apresenta Connect Tag, o dispositivo de rastreamento

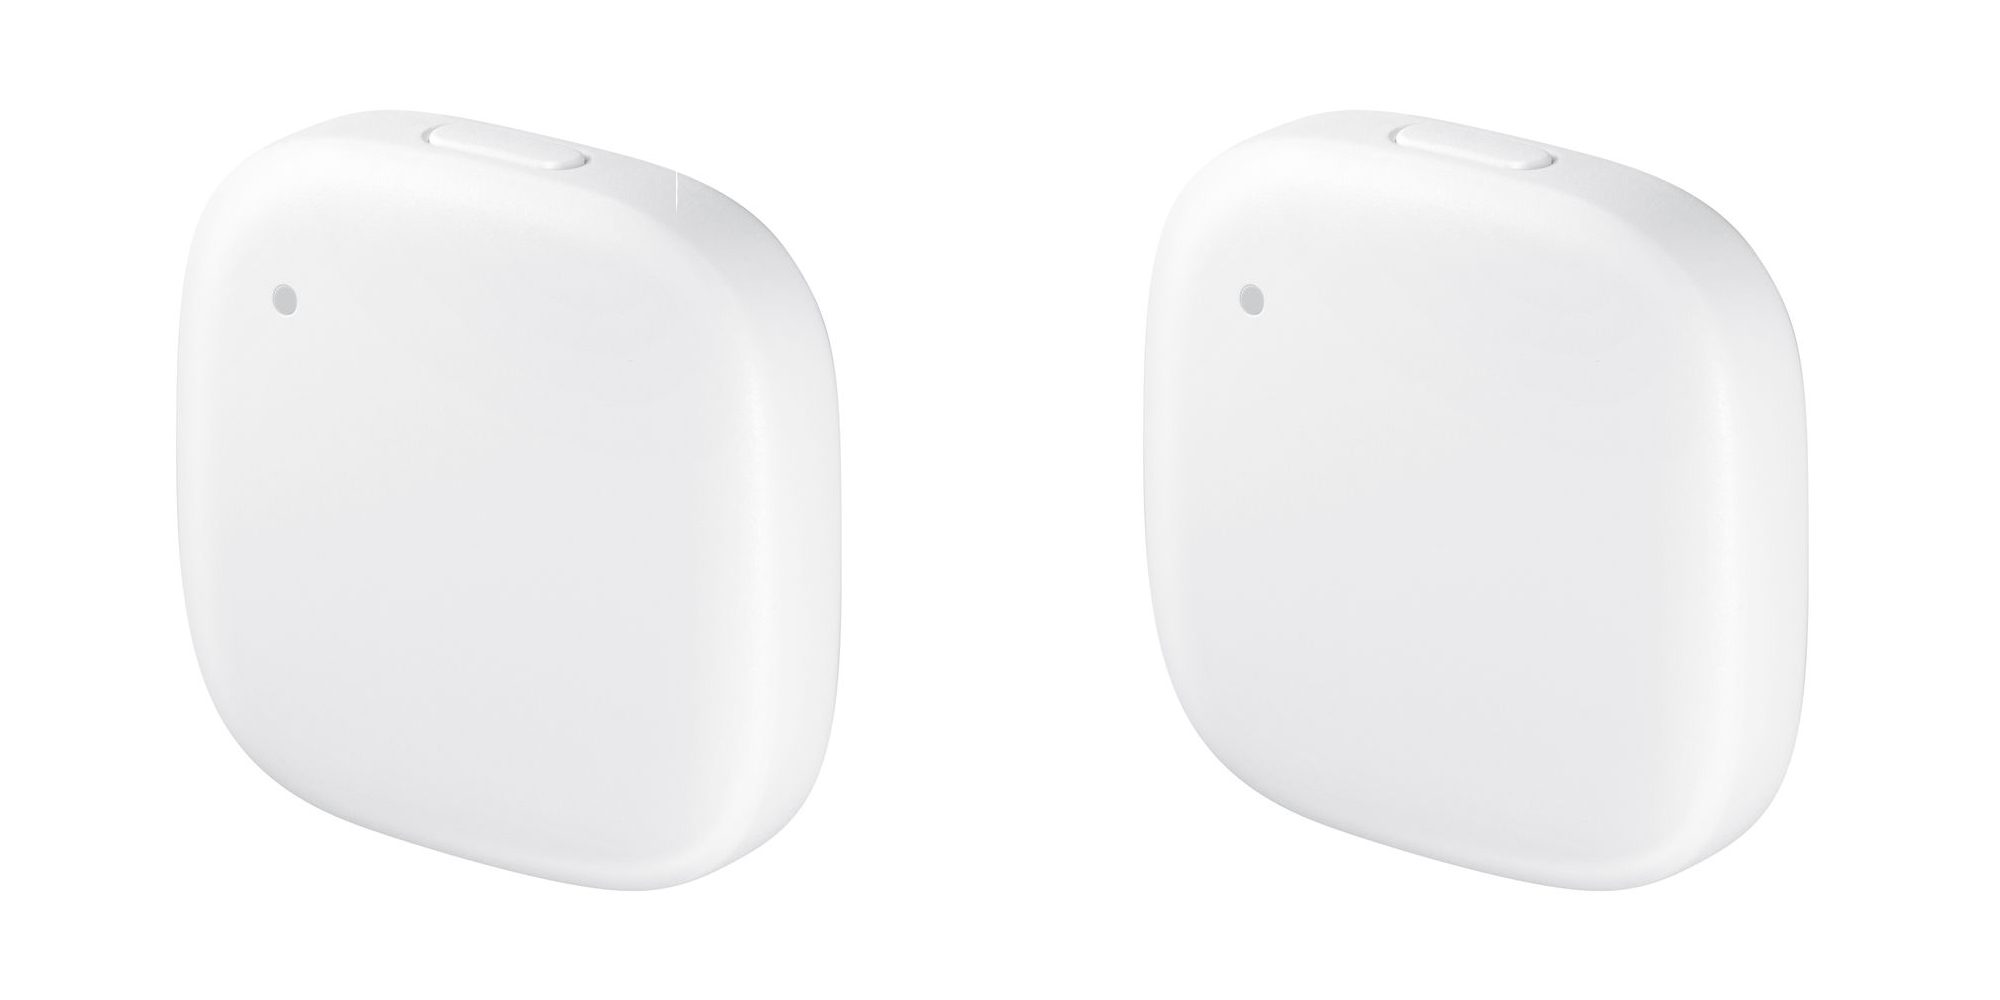
A Samsung apresentou nesta terça-feira (17), o Samsung Connect Tag, uma nova maneira de manter contacto com seus entes queridos e objectos de valor, um dispositivo de rastreamento.

O Samsung Connect Tag usa uma tecnologia de comunicação de banda estreita, especialmente projectada para consumir muito pouca energia e transmitir pequenas quantidades de dados.

O Samsung Connect Tag pode informar a sua localização, pois suporta GPS, posicionamento baseado em Wi-Fi (WPS) e posicionamento celular de rede móvel. Desta forma, o dispositivo pode informar sobre a sua localização tanto no interior como no exterior.

O Samsung Connect Tag será apresentado na Samsung Developers Conference 2017, de 18 a 19 de outubro, no Moscone Center, em San Francisco, Califórnia, Estados Unidos.

O dispositivo pode ser anexado à mochila de um menino pequeno para que ele possa ser rastreado, até a coleira de um cão para que ele não se perca.

O Samsung Connect Tag tem um tamanho compacto com apenas 10.6 cm de largura e 3 cm de espessura, bem como certificação IP68 impermeável e à prova de poeira, que garante a sua durabilidade.

Conheça Andela uma das startups mais financiadas em África

A startup nigeriana Andela, anunciou nesta semana que tornou-se numa das startups africanas mais financiadas, com mais de US$ 80 milhões investidos. Obteve US$ 40 milhões em fundos de uma série de investidores.

Andela foi fundada em 2014 para construir uma rede de líderes de tecnologia no continente africano e colmatar a divisão entre os sectores de tecnologia dos EUA e de África.

De acordo com Seni Sulyman, director de Andela, o apoio contínuo tem sido surpreendente. Foi óptimo trazer também outros investidores focados em África, disse ainda que o dinheiro não era a única consideração, contudo, e congratulou-se com a chegada ao conselho de poder que a startup conseguiu.

A empresa agora planeja lançar escritórios em dois países africanos adicionais no próximo ano e dobrar sua base de desenvolvedores de 500 a 1.000.

Andela tem como base uma abordagem comprovada e baseada em dados, criaram equipas de engenharia de alto desempenho com os principais desenvolvedores de África para ajudar as empresas a superar a escassez de talento tecnológico e construir melhores produtos e mais rapidamente.

Tornar-se numa das startups tecnológicas africanas mais bem financiadas de todos os tempos, é uma grande validação de todo o trabalho que haviamos feito na construção do ecossistema e, especificamente, uma salva de palmas para cada membro da equipa que deu tudo para fazer com que a empresa seja sucedida até agora“, disse Seni Sulyman.

WhatsApp agora permite partilhar a localização em tempo real

O WhatsApp oficializou, nesta terça-feira (17), o recurso “Localização Actual” Com ela, o usuário pode informar rapidamente a um contacto específico ou a um grupo a sua localização geográfica em tempo real.

Para usar, bastará abrir a conversa com o contacto ou grupo com quem desejar partilhar. Sob “localização”, no botão anexar, haverá a nova opção de “partilhar localização actual”. Escolha por quanto tempo deseja partilhá-la e toque em enviar.

A ferramenta localização actual possibilita controlar quem verá a movimentação e por quanto tempo.

A função é devidamente criptografada, assim como acontece com qualquer mensagem enviada no Whatsapp, e o usuário pode escolher encerrar a partilha da localização a qualquer momento que desejar, mas um contador mostra por quanto tempo a localização será partilhada automaticamente, encerrando em seguida.

Cada membro da conversa conseguirá ver a localização em tempo real em um mapa. Se mais de uma pessoa partilhar sua localização em um grupo, todas as localizações aparecerão no mesmo mapa.

O recurso Localização Actual já está disponível para Android e iOS.

FIFA 18: Para onde enviar os teus olheiros

A nova época de FIFA começou e a bola já rola pelos relvados digitais. Os nossos ecrãs voltam a estar repletos de fintas, desarmes, defesas, golos e claro também de grandes craques e jovens promessas. E é ai mesmo que entra logo um desafio. Afinal de contas já conhecemos os nomes de todos os grandes jogadores de cor e salteado, mas como descobrir as jovens promessas?

Quem joga no modo carreira do FIFA 18 terá a opção de enviar olheiros a vários países para encontrar essas pedras por lapidar. Mas para onde enviar os olheiros? Será que é tudo igual e a Malásia produz tantos talentos quando o Brasil?

A resposta é não!

Existem de facto países no FIFA 18 onde os olheiros encontram promessas de maior qualidade. Brasil e Argentina são os melhores países. Itália, Espanha e Portugal são as melhores opções logo a seguir e se te ainda sobrarem olheiros envia-os para Alemanha, França ou Bélgica. Não te esqueças é que a qualidade do olheiro também é muito importante e regra geral vale a pena gastar um pouco mais e ter-se um olheiro de melhor qualidade. Afinal de contas um olheiro de uma estrela não vai fazer nada no Brasil.

Agora que já sabes onde procurar não percas tempo e põe os teus olheiros a trabalhar. Depois é “só” uma questão desenvolveres os teus miúdos maravilha, mas isso já outra coisa totalmente diferente….